
À l'Intérieur de Gridinsoft :
Notre Stack Technologique
Sous le Capot de Gridinsoft – Découvrez comment nos outils détectent les menaces, protègent les utilisateurs et évoluent avec le paysage de la cybersécurité.

Le cœur de la protection contre les logiciels malveillants de Gridinsoft réside dans son moteur de scan multicouche, responsable de la détection et de l'élimination des menaces sur toutes les plateformes.
- Maintient une base de données continuellement mise à jour avec des millions de signatures de menaces.
- Les mises à jour se produisent toutes les heures, assurant la couverture des souches de logiciels malveillants nouvellement découvertes.
- Élimine efficacement les menaces connues avec presque zéro faux positif.
- Offre un accès distant aux capacités de scan de Gridinsoft via l'API RESTful.
- Prend en charge les recherches de hachage de fichiers, l'analyse d'URL et les vérifications de réputation de domaine.
- Conçu pour l'évolutivité et la vitesse — gère des centaines de requêtes simultanées avec une faible latence.
- Analyse le comportement des fichiers en temps réel basé sur des ensembles de règles et des modèles d'anomalies.
- Marque les actions suspectes, telles que la génération non autorisée de processus ou les modifications du système.
- Particulièrement efficace contre les menaces zero-day et les logiciels malveillants polymorphes.
- Modèles propriétaires (ex., GANNet) entraînés sur des ensembles massifs de données de fichiers sûrs et malveillants.
- Détecte les anomalies et les variantes novatrices de logiciels malveillants qui échappent aux scanners traditionnels.
- Continuuellement affiné en utilisant des boucles de rétroaction du renseignement sur les menaces, réduisant les faux positifs et améliorant la vitesse de classification.
Base de Données des Menaces / Système de Réputation
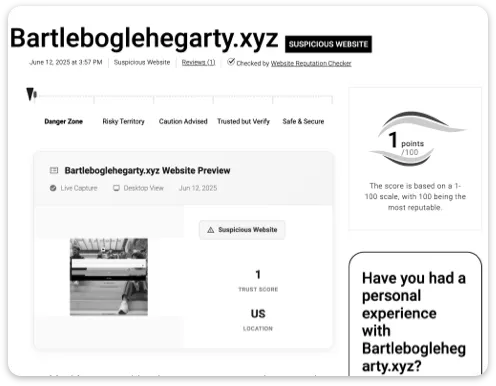
• Alimente les outils clés : Vérificateur de Réputation de Site Web, Vérité des Liens et améliore les scans sur appareil.
• Répertorié sur VirusTotal : l'un des plus de 150 moteurs de scan approuvés.
Architecture et Déploiement
Explorez comment les technologies de Gridinsoft sont livrées — des outils locaux à l'intelligence alimentée par le cloud.
-
Application de Bureau
• Solution native Windows avec protection de fichiers en temps réel, défense heuristique et options de scan flexibles.
• Synchronisée avec le cloud pour assurer une détection à jour sans impact sur les performances du système.
• Inclut un système de quarantaine, un historique des menaces et des contrôles de scan programmé.
-
Trojan Killer Portable
• Kit d'outils de réponse aux incidents exécuté par USB : aucune installation, aucun internet requis.
• Utile pour les équipes informatiques sur site gérant des machines infectées dans des environnements isolés.
-
Rapports de Renseignement sur les Menaces
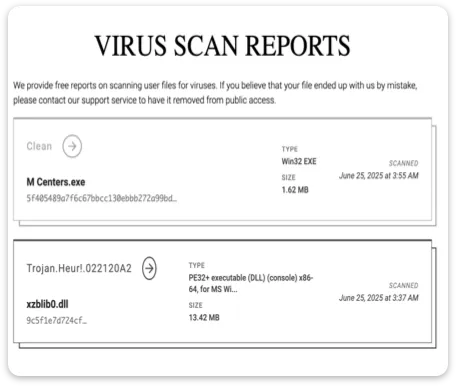
• Des outils comme le Scanner de Virus en Ligne et le Vérificateur d'Email se connectent à l'infrastructure cloud sécurisée de Gridinsoft.
• Les analyses de fichiers en ligne conservent les rapports et métadonnées de soumission, notamment les empreintes, noms, résultats, dates et adresses IP. Les rapports de fichiers et de sites peuvent être publics ; le fichier envoyé lui-même est traité séparément.
• Analyse des e-mails: Les coordonnées de l’expéditeur et le texte du message soumis sont traités pour détecter le spam et le phishing. Retirez les mots de passe, jetons d’accès et informations confidentielles ou personnelles inutiles avant l’envoi.

Temps de scan moyen : ~7 minutes.
Résultat typique : détection de 29 menaces, terminaison de 4 processus malveillants actifs.
Moteur optimisé : léger sur les ressources système, utilisation minimale de mémoire.
-
Confidentialité des Données
• Les visites du site, les soumissions en ligne, les données de compte et les diagnostics facultatifs du logiciel sont des flux distincts, avec des modalités de traitement et de conservation différentes.
• Analyse des e-mails: Nous conservons les données de l’expéditeur, les résultats techniques, un résumé et une analyse générés par IA, la date de soumission et votre adresse IP. Le corps original du message ne constitue pas un champ de cet enregistrement.
• Analyse des e-mails: Aucun compte n’est requis, mais les vérifications ne sont pas anonymes. HTTPS chiffre les données en transit sans empêcher la journalisation du serveur. Ce site utilise des outils d’analyse et d’attribution publicitaire ; le vérificateur utilise reCAPTCHA pour prévenir les abus. Consultez Comment nous utilisons vos données et notre Politique de confidentialité. Contactez le support pour la conservation ou la suppression d’une soumission précise.
-
Sécurité de la Plateforme
• HTTPS/TLS chiffre les données en transit entre les outils clients et les serveurs cloud.
• Infrastructure protégée par des pare-feu avancés, des audits de sécurité fréquents et un contrôle d'accès strict.
-
Faux Positifs et Transparence
• Préférence pour capturer les éléments suspects (faux positifs) plutôt que de manquer les dangereux.
• Les utilisateurs peuvent facilement signaler les faux positifs via les outils de rétroaction.
• Base de connaissances publique et accès au support assurent la responsabilité.
• Plus de 17 ans de développement — évoluant continuellement depuis 2008.
• Fait confiance par plus de 480 000 utilisateurs de nos outils de sécurité PC dans le monde.
Voir les Avis Vérifiés →
- Le laboratoire interne de logiciels malveillants curate des échantillons frais quotidiennement à partir de flux publics et privés.
- Base de données des menaces mise à jour toutes les heures avec les soumissions d'utilisateurs et de partenaires.
- R&D en cours dans la reconnaissance de motifs d'arnaque, l'analyse d'emails de phishing et la détection d'ingénierie sociale.

- Modèles de détection basés sur le langage pour le phishing par email
- Ligne de base comportementale pour les logiciels malveillants sans fichier.
- Modules de protection améliorés pour les plugins de navigateur.