苏苏网易工具箱测试_v0.1.exe Trojan Heuristic - Rapport d'analyse
Analyse technique
| Nom du fichier | 苏苏网易工具箱测试_v0.1.exe |
| Type de fichier |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Version du scanner | 1.0.262.174 |
| Version de la base de données | 2026-11-21 12:07:02 UTC |
Trojan.Heur!.030121A1
Famille de malware: Heuristic
Scanner un autre fichier
Le fichier envoyé est traité pour l’analyse, mais le fichier lui-même n’est ni conservé ni transmis à des tiers. Les noms de fichiers et les résultats peuvent figurer dans des rapports publics. Avant d’envoyer des éléments confidentiels, contactez le support pour convenir du mode d’envoi et des conditions de traitement. Support · Comment nous utilisons vos données
Identification du fichier
| Type de hachage | Valeur | Action |
|---|---|---|
| MD5 |
c57f5e366a0591f11261a2de319e2d9d
|
|
| SHA1 |
261b19f2cc1d2205c9b48bb5bde09ac8672ea6e9
|
|
| SHA256 |
eeb0a87d7211231094d5b9e8e844189f8d3e2d3cbd27cd7fa343b1fdb11655df
|
|
| SHA512 |
7274de3ce7cf07a65985bd19eefdf7cf35955e62755c2a76a944e9757ac02bd45ba8349e4bec7955cf34db900f38e49b8d440c69a29422f693c7986efc564118
|
|
| ImpHash |
5190777884cd16f76dd98fbaf091ec64
|
Analyse PE
Informations de base
▼| Icône |
Hachage: c52505e5deb9884f83c96033183d07a0
Flou: 7090b3476cc302ba2ae4c987cafb58c1 dHash: 9f373b2f271787c3 |
| Base d'image | 0x00400000 |
| Point d'entrée | 0x01b8765d |
| Heure de compilation | 1972-12-25 05:33:23 |
| Somme de contrôle | 0x00000000 (Réel: 0x0179538c) |
| Version OS | 5.0 |
| Signatures PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Signature numérique | No valid SignedData structure was found. |
| Importations |
2 bibliothèques
USER32, KERNEL32 |
| Exportations | 0 fonctions |
| Ressources | 4 Ressources |
| Sections | 8 Sections |
Informations de version
▼| FileVersion | 1.0.0.0 |
| FileDescription | 易语言程序 |
| ProductName | 易语言程序 |
| ProductVersion | 1.0.0.0 |
| CompanyName | 苏苏 |
| LegalCopyright | 苏苏 版权所有 |
| Comments | QQ:2598163208 |
| Translation | 0x0804 0x04b0 |
Sections PE
▼| Nom | Adresse virtuelle | Taille virtuelle | Taille brute | Entropie | Caractéristiques | MD5 |
|---|---|---|---|---|---|---|
ZqS.e:PC |
0x00001000 |
548 bytes | 1,024 bytes | 3.51 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
8B66E8E5282D535975CD0470F184D96A |
l>0cTbbc |
0x00002000 |
404 bytes | 512 bytes | 3.64 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
684BD04C4E90EBB1AC24B9D56AB5240E |
,IvqI8d+ |
0x00003000 |
21,545,984 bytes | 21,545,984 bytes | 7.91 (Compressé/Chiffré) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
6E2B3773D6DAC997BE1A89CB9F03AD1F |
Qj6&n;E^ |
0x01490000 |
1,452,096 bytes | 1,452,544 bytes | 6.97 (Compressé) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
54365978CC28D5D1278643A5854AB5CF |
7` t'0E> |
0x015f3000 |
20,480 bytes | 20,480 bytes | 2.67 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
92344582BD49139CBBD25D4C85FD4EFE |
Dn[vV<X' |
0x015f8000 |
1,570,304 bytes | 1,570,304 bytes | 7.88 (Compressé/Chiffré) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
0713EFCA5685D0419D5285F4307EF9FF |
UC==H3a6 |
0x01778000 |
76,193 bytes | 76,288 bytes | 7.69 (Compressé/Chiffré) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
FD9342D95AD1FBB063B5D671F792C848 |
@TAZ'd&% |
0x0178b000 |
4,585 bytes | 4,608 bytes | 6.59 (Compressé) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
BD2C17417B81CE9AD95015D785A54659 |
Alerte d'analyse d'entropie
3 section(s) avec entropie élevée (≥7.5) détectée(s) - compression/chiffrement possible
2 section(s) avec entropie élevée (≥6.5) - compression possible
Analyse des ressources
▼| Type de ressource | Nombre | Taille totale | Pourcentage |
|---|---|---|---|
| RT_ICON | 1 | 3,240 octets | |
| RT_GROUP_ICON | 1 | 20 octets | |
| RT_VERSION | 1 | 560 octets | |
| RT_MANIFEST | 1 | 461 octets |
Analyse de la chaîne de certificats
▼Aucune signature numérique
Ce fichier n'est pas signé numériquement.
Implications de sécurité:
- Impossible de vérifier l'identité de l'éditeur
- Risque de sécurité accru lors de l'exécution de ce fichier
- Peut déclencher des avertissements de sécurité sur certains systèmes
⚠ Ce fichier n'a pas de signature numérique ou la chaîne de certificats n'a pas pu être vérifiée.
Soyez prudent lors de l'exécution de fichiers non signés provenant de sources inconnues.
Statut de vérification du certificat
No valid SignedData structure was found.
Recommandation: Vérifiez la source du fichier et assurez-vous qu'il provient d'un éditeur de confiance.
Suppression de Trojan.Heur!.030121A1
Gridinsoft est capable d'identifier et de supprimer Trojan.Heur!.030121A1 sans nécessiter l'intervention de l'utilisateur.
Télécharger Anti-MalwareInstructions de suppression
Suivez ces étapes pour supprimer complètement la menace de votre système
-
1
Téléchargez Gridinsoft Anti-Malware — c'est un téléchargement rapide de 2 Mo qui ne ralentira pas votre PC.
-
2
Lancez l'installateur gsam-fr-install.exe. L'installation prend environ 2 minutes et ne nécessite pas de redémarrage.
-
3
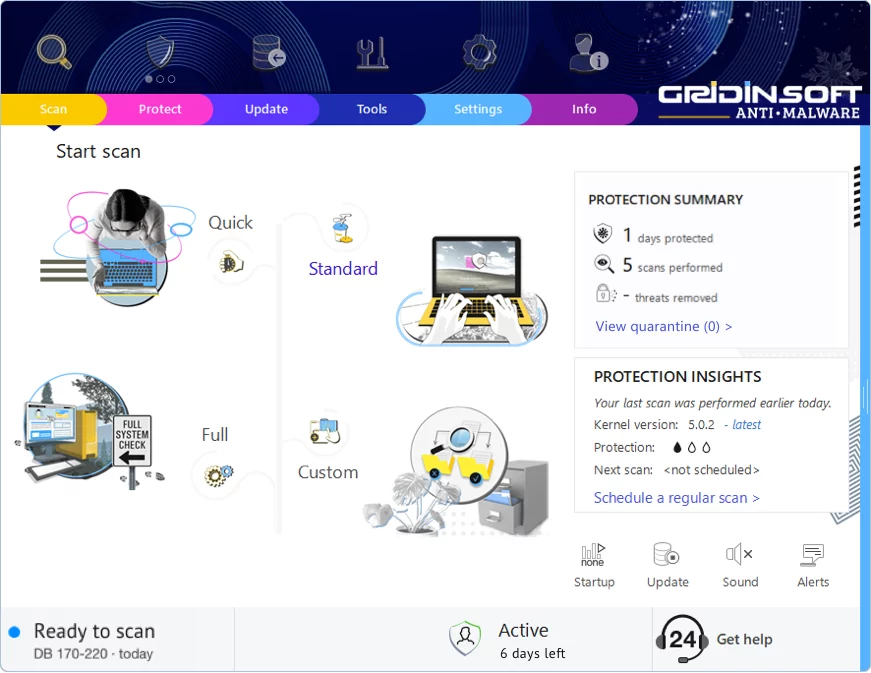
L'application se lance juste après l'installation. Vous verrez le tableau de bord principal avec le bouton de scan au centre.
-
4
Cliquez sur "Analyse standard" — cela vérifie tous les endroits où les malwares se cachent généralement : dossiers temporaires, données du navigateur, programmes de démarrage et répertoires système.
-
5
Une fois que l'analyse trouve cette menace, cliquez sur "Nettoyer maintenant". La suppression est généralement instantanée, bien que certaines infections tenaces puissent nécessiter un redémarrage.
-
6
Si vous voyez une invite de redémarrage, redémarrez. Cela élimine tout malware qui fonctionnait en mémoire et assure un démarrage propre du système.
Laisser un commentaire
Gridinsoft Anti-Malware
Restez Sans Logiciel Malveillant : Gardez Votre PC Protégé avec Gridinsoft Anti-Malware
Gridinsoft Anti-Malware offre exactement cela : la tranquillité d'esprit avec une solution robuste et conviviale constamment mise à jour pour combattre les dernières menaces. Conçu par des experts en cybersécurité, il fournit une protection en temps réel et une suppression sans effort des logiciels malveillants. Il ne s'agit pas seulement de détecter les menaces ; il s'agit d'améliorer votre vie numérique avec une sécurité ininterrompue. Essayez-le et découvrez ce que c'est que de naviguer sans souci !