Auslogics.Disk.Defrag.Ultimate-4.13.0.2- diakov- 6 detection vt.exe Adware Gen - Rapport d'analyse
Analyse technique
| Nom du fichier | Auslogics.Disk.Defrag.Ultimate-4.13.0.2- diakov- 6 detection vt.exe |
| Type de fichier |
PE32 executable (GUI) Intel 80386, for MS Windows, Nullsoft Installer self-extracting archive
|
| Version du scanner | 1.0.194.174 |
| Version de la base de données | 2024-10-28 04:00:25 UTC |
Adware.Win32.Gen.bot
Famille de malware: Gen
Scanner un autre fichier
Le fichier envoyé est traité pour l’analyse, mais le fichier lui-même n’est ni conservé ni transmis à des tiers. Les noms de fichiers et les résultats peuvent figurer dans des rapports publics. Avant d’envoyer des éléments confidentiels, contactez le support pour convenir du mode d’envoi et des conditions de traitement. Support · Comment nous utilisons vos données
Identification du fichier
| Type de hachage | Valeur | Action |
|---|---|---|
| MD5 |
d0ec0371329282f16dd7d0e030ea05f5
|
|
| SHA1 |
21cc140e05dc7f8932ecf0b7e0075c89495b19b3
|
|
| SHA256 |
c771cbca7685a1250bc77e4944d6802f3e2cef5c2fa2845c3af3c5b32730c646
|
|
| SHA512 |
271de208e64252ff20d74f8d7e0a38e8ce7bf439a28fac528925a68469f86808b2798026114fcbc74df116a2a5b5e383208b3e92bf6016595ecc73879ca342f9
|
|
| ImpHash |
a5ccbfcd83fd3dfbde6360afc0b9086f
|
Analyse PE
Informations de base
▼| Icône |
Hachage: 7ceed7b04fcf55cbff62313134895f42
Flou: 7d991d961366c2c8e28b965b9e3ff02e dHash: c4a0b682c0c8fc38 |
| Base d'image | 0x00400000 |
| Point d'entrée | 0x0040395d |
| Heure de compilation | 2019-06-26 07:47:16 |
| Somme de contrôle | 0x00000000 (Réel: 0x00ff641e) |
| Version OS | 5.0 |
| Signatures PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows, Nullsoft Installer self-extracting archive
|
| Signature numérique | No valid SignedData structure was found. |
| Importations |
7 bibliothèques
KERNEL32, USER32, GDI32, SHELL32, ADVAPI32, COMCTL32, ole32 |
| Exportations | 0 fonctions |
| Ressources | 17 Ressources |
| Sections | 5 Sections |
Informations de version
▼| CompanyName | diakov.net |
| FileDescription | Auslogics Disk Defrag Ultimate 4.13.0.2 |
| FileVersion | 4.13.0.2 |
| Translation | 0x0419 0x04e3 |
Sections PE
▼| Nom | Adresse virtuelle | Taille virtuelle | Taille brute | Entropie | Caractéristiques | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
28,045 bytes | 28,160 bytes | 6.53 (Compressé) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
328B29FE9C45AD2F92A7D68D126B6A4C |
.rdata |
0x00008000 |
6,282 bytes | 6,656 bytes | 4.86 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
703CD9173DD02AB823C07C3508344789 |
.data |
0x0000a000 |
196,156 bytes | 512 bytes | 1.63 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
CA2D2FA5BD40C088F104D1CCF862CE81 |
.ndata |
0x0003a000 |
192,512 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rsrc |
0x00069000 |
62,184 bytes | 62,464 bytes | 1.72 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
72DE0159FA7369DA92397783531064CA |
Alerte d'analyse d'entropie
1 section(s) avec entropie élevée (≥6.5) - compression possible
Analyse des ressources
▼| Type de ressource | Nombre | Taille totale | Pourcentage |
|---|---|---|---|
| RT_ICON | 10 | 58,254 octets | |
| RT_DIALOG | 4 | 1,286 octets | |
| RT_GROUP_ICON | 1 | 146 octets | |
| RT_VERSION | 1 | 448 octets | |
| RT_MANIFEST | 1 | 1,081 octets |
Analyse de la chaîne de certificats
▼Aucune signature numérique
Ce fichier n'est pas signé numériquement.
Implications de sécurité:
- Impossible de vérifier l'identité de l'éditeur
- Risque de sécurité accru lors de l'exécution de ce fichier
- Peut déclencher des avertissements de sécurité sur certains systèmes
⚠ Ce fichier n'a pas de signature numérique ou la chaîne de certificats n'a pas pu être vérifiée.
Soyez prudent lors de l'exécution de fichiers non signés provenant de sources inconnues.
Statut de vérification du certificat
No valid SignedData structure was found.
Recommandation: Vérifiez la source du fichier et assurez-vous qu'il provient d'un éditeur de confiance.
Suppression de Adware.Win32.Gen.bot
Gridinsoft est capable d'identifier et de supprimer Adware.Win32.Gen.bot sans nécessiter l'intervention de l'utilisateur.
Télécharger Anti-MalwareInstructions de suppression
Suivez ces étapes pour supprimer complètement la menace de votre système
-
1
Téléchargez Gridinsoft Anti-Malware — c'est un téléchargement rapide de 2 Mo qui ne ralentira pas votre PC.
-
2
Lancez l'installateur gsam-fr-install.exe. L'installation prend environ 2 minutes et ne nécessite pas de redémarrage.
-
3
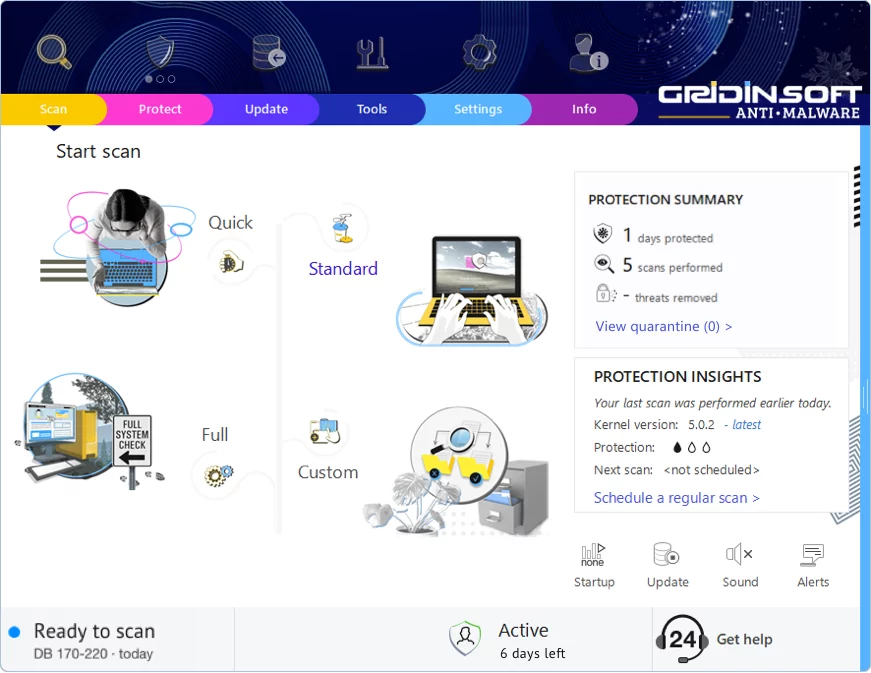
L'application se lance juste après l'installation. Vous verrez le tableau de bord principal avec le bouton de scan au centre.
-
4
Cliquez sur "Analyse standard" — cela vérifie tous les endroits où les malwares se cachent généralement : dossiers temporaires, données du navigateur, programmes de démarrage et répertoires système.
-
5
Une fois que l'analyse trouve cette menace, cliquez sur "Nettoyer maintenant". La suppression est généralement instantanée, bien que certaines infections tenaces puissent nécessiter un redémarrage.
-
6
Si vous voyez une invite de redémarrage, redémarrez. Cela élimine tout malware qui fonctionnait en mémoire et assure un démarrage propre du système.
Laisser un commentaire
Gridinsoft Anti-Malware
Restez Sans Logiciel Malveillant : Gardez Votre PC Protégé avec Gridinsoft Anti-Malware
Gridinsoft Anti-Malware offre exactement cela : la tranquillité d'esprit avec une solution robuste et conviviale constamment mise à jour pour combattre les dernières menaces. Conçu par des experts en cybersécurité, il fournit une protection en temps réel et une suppression sans effort des logiciels malveillants. Il ne s'agit pas seulement de détecter les menaces ; il s'agit d'améliorer votre vie numérique avec une sécurité ininterrompue. Essayez-le et découvrez ce que c'est que de naviguer sans souci !