Shiki3.dll Trojan Heuristic - Rapport d'analyse
Analyse technique
| Nom du fichier | shiki3.dll |
| Type de fichier |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Version du scanner | 1.0.257.174 |
| Version de la base de données | 2026-10-16 07:07:02 UTC |
Trojan.Heur!.02212022
Famille de malware: Heuristic
Scanner un autre fichier
Le fichier envoyé est traité pour l’analyse, mais le fichier lui-même n’est ni conservé ni transmis à des tiers. Les noms de fichiers et les résultats peuvent figurer dans des rapports publics. Avant d’envoyer des éléments confidentiels, contactez le support pour convenir du mode d’envoi et des conditions de traitement. Support · Comment nous utilisons vos données
Identification du fichier
| Type de hachage | Valeur | Action |
|---|---|---|
| MD5 |
2996485f03cd6fc18dbd877d703bc8f7
|
|
| SHA1 |
a7be9c3b8c56061351a29f35873db92a6f76cf02
|
|
| SHA256 |
ab1657de83424236c359cdf7980680f0bd337b7a15738ecd0e3d5cdd7f6db578
|
|
| SHA512 |
c5fb85d4eebeda5e92b18522775fe2d5b541dc8c859365acc8aed24f5771590f06d84c1cba4e5a154afc6a4b995e77027de093932ab55f9812840cd31cb06934
|
|
| ImpHash |
6095a975eaaf5c14e27aad9468259e90
|
Analyse PE
Informations de base
▼| Base d'image | 0x180000000 |
| Point d'entrée | 0x180a18b87 |
| Heure de compilation | 2026-09-25 01:06:33 |
| Somme de contrôle | 0x00000000 (Réel: 0x00732332) |
| Version OS | 6.0 |
| Signatures PEiD |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Signature numérique | No valid SignedData structure was found. |
| Importations | 15 bibliothèques |
| Exportations | 46 fonctions |
| Ressources | 1 Ressources |
| Sections | 9 Sections |
Informations de version
▼| Translation | 0x0000 0x04b0 |
| CompanyName | dwmapi |
| FileDescription | dwmapi |
| FileVersion | 2.1.5 |
| InternalName | dwmapi.dll |
| LegalCopyright | SAICore |
| OriginalFilename | dwmapi.dll |
| ProductName | SAICore |
| ProductVersion | 1.0.0+8cc24a819b2a0ed8560e544587dbbf7b5fc9a3a6 |
| Assembly Version | 2.1.5.0 |
Sections PE
▼| Nom | Adresse virtuelle | Taille virtuelle | Taille brute | Entropie | Caractéristiques | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
4,090,360 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x003e8000 |
2,247,282 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.data |
0x0060d000 |
479,088 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.pdata |
0x00682000 |
255,420 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.SHY |
0x006c1000 |
3,156,043 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.Sn: |
0x009c4000 |
584 bytes | 1,024 bytes | 0.47 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
3C692D51F76272C855007D5B536F5501 |
.yZG |
0x009c5000 |
7,531,244 bytes | 7,531,520 bytes | 7.96 (Compressé/Chiffré) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
504FF2A04D6C521CA3BAC3222901CD38 |
.rsrc |
0x010f4000 |
864 bytes | 1,024 bytes | 2.89 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
5EB52F34D6B0244948AD1ABE5075CCA4 |
.reloc |
0x010f5000 |
84 bytes | 512 bytes | 1.01 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
79A1FA911A3DD564BC5DD8C1E101BF38 |
Alerte d'analyse d'entropie
1 section(s) avec entropie élevée (≥7.5) détectée(s) - compression/chiffrement possible
Analyse des ressources
▼| Type de ressource | Nombre | Taille totale | Pourcentage |
|---|---|---|---|
| RT_VERSION | 1 | 776 octets |
Analyse de la chaîne de certificats
▼Aucune signature numérique
Ce fichier n'est pas signé numériquement.
Implications de sécurité:
- Impossible de vérifier l'identité de l'éditeur
- Risque de sécurité accru lors de l'exécution de ce fichier
- Peut déclencher des avertissements de sécurité sur certains systèmes
⚠ Ce fichier n'a pas de signature numérique ou la chaîne de certificats n'a pas pu être vérifiée.
Soyez prudent lors de l'exécution de fichiers non signés provenant de sources inconnues.
Statut de vérification du certificat
No valid SignedData structure was found.
Recommandation: Vérifiez la source du fichier et assurez-vous qu'il provient d'un éditeur de confiance.
Suppression de Trojan.Heur!.02212022
Gridinsoft est capable d'identifier et de supprimer Trojan.Heur!.02212022 sans nécessiter l'intervention de l'utilisateur.
Télécharger Anti-MalwareInstructions de suppression
Suivez ces étapes pour supprimer complètement la menace de votre système
-
1
Téléchargez Gridinsoft Anti-Malware — c'est un téléchargement rapide de 2 Mo qui ne ralentira pas votre PC.
-
2
Lancez l'installateur gsam-fr-install.exe. L'installation prend environ 2 minutes et ne nécessite pas de redémarrage.
-
3
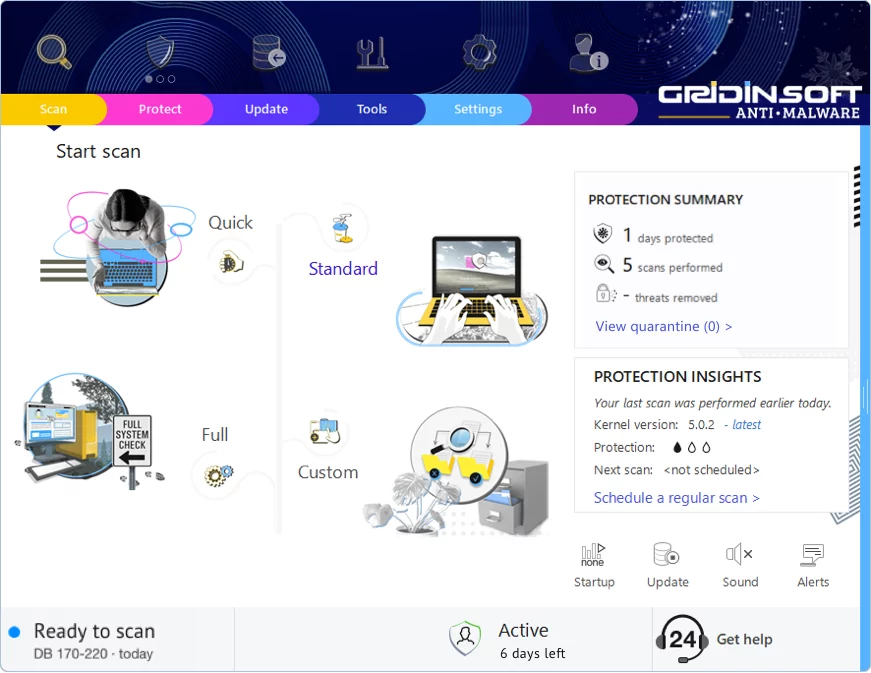
L'application se lance juste après l'installation. Vous verrez le tableau de bord principal avec le bouton de scan au centre.
-
4
Cliquez sur "Analyse standard" — cela vérifie tous les endroits où les malwares se cachent généralement : dossiers temporaires, données du navigateur, programmes de démarrage et répertoires système.
-
5
Une fois que l'analyse trouve cette menace, cliquez sur "Nettoyer maintenant". La suppression est généralement instantanée, bien que certaines infections tenaces puissent nécessiter un redémarrage.
-
6
Si vous voyez une invite de redémarrage, redémarrez. Cela élimine tout malware qui fonctionnait en mémoire et assure un démarrage propre du système.
Laisser un commentaire
Gridinsoft Anti-Malware
Restez Sans Logiciel Malveillant : Gardez Votre PC Protégé avec Gridinsoft Anti-Malware
Gridinsoft Anti-Malware offre exactement cela : la tranquillité d'esprit avec une solution robuste et conviviale constamment mise à jour pour combattre les dernières menaces. Conçu par des experts en cybersécurité, il fournit une protection en temps réel et une suppression sans effort des logiciels malveillants. Il ne s'agit pas seulement de détecter les menaces ; il s'agit d'améliorer votre vie numérique avec une sécurité ininterrompue. Essayez-le et découvrez ce que c'est que de naviguer sans souci !