Version.dll Malware Generic - Rapport d'analyse
Analyse technique
| Nom du fichier | version.dll |
| Type de fichier |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Version du scanner | 1.0.262.174 |
| Version de la base de données | 2026-11-09 21:07:02 UTC |
Malware.Win64.Generic.cld
Famille de malware: Generic
Scanner un autre fichier
Le fichier envoyé est traité pour l’analyse, mais le fichier lui-même n’est ni conservé ni transmis à des tiers. Les noms de fichiers et les résultats peuvent figurer dans des rapports publics. Avant d’envoyer des éléments confidentiels, contactez le support pour convenir du mode d’envoi et des conditions de traitement. Support · Comment nous utilisons vos données
Identification du fichier
| Type de hachage | Valeur | Action |
|---|---|---|
| MD5 |
fe01a0b7f6b1cfe3ef23bd3528ef62b8
|
|
| SHA1 |
42c25de1a97e52906be8b15b9af71bdab8cc7036
|
|
| SHA256 |
a028c5d39affeea1cda65eaff2277638e93dd877145225742d090e1c8623ce19
|
|
| SHA512 |
2c513f8e81f2b65188b1ad10c3d6a51988d78c3b60ba9f9ea8bcd0ef945254acbaf93c628a605c0ce065527ba890618182e4f1623a880dcd60f72af1d058ab88
|
|
| ImpHash |
785b629d83cc48f4dcbdfc444895f7cd
|
Analyse PE
Informations de base
▼| Base d'image | 0x180000000 |
| Point d'entrée | 0x180009610 |
| Heure de compilation | 2026-11-03 21:16:18 |
| Somme de contrôle | 0x00000000 (Réel: 0x0009669a) |
| Version OS | 6.0 |
| Signatures PEiD |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Signature numérique | No valid SignedData structure was found. |
| Importations |
5 bibliothèques
WINHTTP, bcrypt, USER32, GDI32, KERNEL32 |
| Exportations | 19 fonctions |
| Ressources | 18 Ressources |
| Sections | 7 Sections |
Informations de version
▼| CompanyName | LYServer - Last Year community server |
| FileDescription | LYServer mod updater for Last Year (keeps the LYServer_P.pak mod current; passes version.dll through) |
| FileVersion | 1.0.0.0 |
| InternalName | ly_updater |
| OriginalFilename | version.dll |
| ProductName | LYServer mod updater |
| ProductVersion | 1.0.0.0 |
| Translation | 0x0409 0x04b0 |
Sections PE
▼| Nom | Adresse virtuelle | Taille virtuelle | Taille brute | Entropie | Caractéristiques | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
127,584 bytes | 128,000 bytes | 6.48 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
260BAC11E8D69DD4C237DD14A0E4B37F |
.rdata |
0x00021000 |
54,590 bytes | 54,784 bytes | 5.06 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
90404606944B8B4EB673E7D97C73D260 |
.data |
0x0002f000 |
10,592 bytes | 3,072 bytes | 1.96 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
DF7B2D5376F366F56C80986EE2BE09C8 |
.pdata |
0x00032000 |
6,240 bytes | 6,656 bytes | 5.04 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
6EF034AA2D29A51FFAF8A12C66EFA977 |
.fptable |
0x00034000 |
256 bytes | 512 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.rsrc |
0x00035000 |
383,064 bytes | 383,488 bytes | 7.92 (Compressé/Chiffré) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
BF522C3FC3D3C373BBBEF01791C4BAE3 |
.reloc |
0x00093000 |
1,676 bytes | 2,048 bytes | 4.94 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
38757E64A24D5C9C915B35CD08915D71 |
Alerte d'analyse d'entropie
1 section(s) avec entropie élevée (≥7.5) détectée(s) - compression/chiffrement possible
Analyse des ressources
▼| Type de ressource | Nombre | Taille totale | Pourcentage |
|---|---|---|---|
| RT_RCDATA | 17 | 381,191 octets | |
| RT_VERSION | 1 | 868 octets |
Analyse de la chaîne de certificats
▼Aucune signature numérique
Ce fichier n'est pas signé numériquement.
Implications de sécurité:
- Impossible de vérifier l'identité de l'éditeur
- Risque de sécurité accru lors de l'exécution de ce fichier
- Peut déclencher des avertissements de sécurité sur certains systèmes
⚠ Ce fichier n'a pas de signature numérique ou la chaîne de certificats n'a pas pu être vérifiée.
Soyez prudent lors de l'exécution de fichiers non signés provenant de sources inconnues.
Statut de vérification du certificat
No valid SignedData structure was found.
Recommandation: Vérifiez la source du fichier et assurez-vous qu'il provient d'un éditeur de confiance.
Suppression de Malware.Win64.Generic.cld
Gridinsoft est capable d'identifier et de supprimer Malware.Win64.Generic.cld sans nécessiter l'intervention de l'utilisateur.
Télécharger Anti-MalwareInstructions de suppression
Suivez ces étapes pour supprimer complètement la menace de votre système
-
1
Téléchargez Gridinsoft Anti-Malware — c'est un téléchargement rapide de 2 Mo qui ne ralentira pas votre PC.
-
2
Lancez l'installateur gsam-fr-install.exe. L'installation prend environ 2 minutes et ne nécessite pas de redémarrage.
-
3
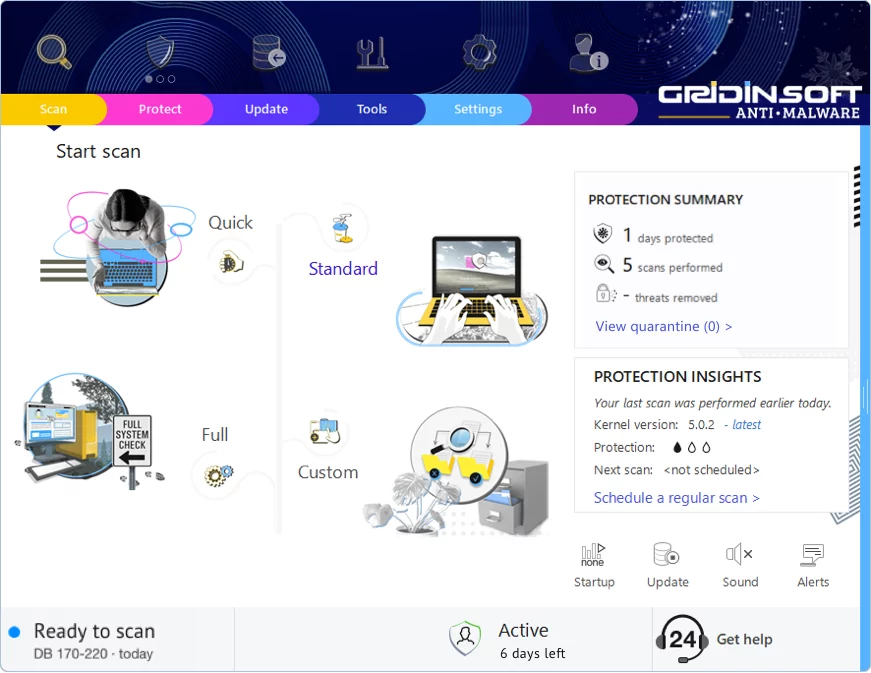
L'application se lance juste après l'installation. Vous verrez le tableau de bord principal avec le bouton de scan au centre.
-
4
Cliquez sur "Analyse standard" — cela vérifie tous les endroits où les malwares se cachent généralement : dossiers temporaires, données du navigateur, programmes de démarrage et répertoires système.
-
5
Une fois que l'analyse trouve cette menace, cliquez sur "Nettoyer maintenant". La suppression est généralement instantanée, bien que certaines infections tenaces puissent nécessiter un redémarrage.
-
6
Si vous voyez une invite de redémarrage, redémarrez. Cela élimine tout malware qui fonctionnait en mémoire et assure un démarrage propre du système.
Laisser un commentaire
Gridinsoft Anti-Malware
Restez Sans Logiciel Malveillant : Gardez Votre PC Protégé avec Gridinsoft Anti-Malware
Gridinsoft Anti-Malware offre exactement cela : la tranquillité d'esprit avec une solution robuste et conviviale constamment mise à jour pour combattre les dernières menaces. Conçu par des experts en cybersécurité, il fournit une protection en temps réel et une suppression sans effort des logiciels malveillants. Il ne s'agit pas seulement de détecter les menaces ; il s'agit d'améliorer votre vie numérique avec une sécurité ininterrompue. Essayez-le et découvrez ce que c'est que de naviguer sans souci !