EmuGuard_3.0.32_x64-setup.exe Malware Generic - Rapport d'analyse
Analyse technique
| Nom du fichier | EmuGuard_3.0.32_x64-setup.exe |
| Type de fichier |
PE32 executable (GUI) Intel 80386, for MS Windows, Nullsoft Installer self-extracting archive
|
| Version du scanner | 1.0.258.174 |
| Version de la base de données | 2026-11-01 12:07:03 UTC |
Malware.Win32.Generic.cld
Famille de malware: Generic
Scanner un autre fichier
Le fichier envoyé est traité pour l’analyse, mais le fichier lui-même n’est ni conservé ni transmis à des tiers. Les noms de fichiers et les résultats peuvent figurer dans des rapports publics. Avant d’envoyer des éléments confidentiels, contactez le support pour convenir du mode d’envoi et des conditions de traitement. Support · Comment nous utilisons vos données
Identification du fichier
| Type de hachage | Valeur | Action |
|---|---|---|
| MD5 |
f420179a514a9510bbec5d004b38e63a
|
|
| SHA1 |
08ffc8a2aeee593b542b0524ccd7a9d285e9b75e
|
|
| SHA256 |
6c7dabc2d51fb436bb0dc7263a02dfc3469eed6063100cf4d6fc46332744b798
|
|
| SHA512 |
1236786e82f0f5e6a177cae5ce4320032bf2f7c7c884cf1e2688257c32373b05775e5323e491f430cc74c4179b53ff5ad69d6c8c34e6ce1bab29786f674d5f47
|
|
| ImpHash |
46ce5c12b293febbeb513b196aa7f843
|
Analyse PE
Informations de base
▼| Icône |
Hachage: ededff98662a85c64089ca7bf8a7f906
Flou: 06d127e552b00921f96d8446e5a454bb dHash: 71c08cf8d8dcc870 |
| Base d'image | 0x00400000 |
| Point d'entrée | 0x0040369f |
| Heure de compilation | 2026-09-27 15:28:48 |
| Somme de contrôle | 0x00000000 (Réel: 0x00c00180) |
| Version OS | 4.0 |
| Signatures PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows, Nullsoft Installer self-extracting archive
|
| Signature numérique | No valid SignedData structure was found. |
| Importations |
7 bibliothèques
ADVAPI32, SHELL32, ole32, COMCTL32, USER32, GDI32, KERNEL32 |
| Exportations | 0 fonctions |
| Ressources | 15 Ressources |
| Sections | 5 Sections |
Informations de version
▼| FileDescription | EmuGuard |
| FileVersion | 3.0.32 |
| LegalCopyright | |
| ProductName | EmuGuard |
| ProductVersion | 3.0.32 |
| Translation | 0x0409 0x04b0 |
Sections PE
▼| Nom | Adresse virtuelle | Taille virtuelle | Taille brute | Entropie | Caractéristiques | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
26,398 bytes | 26,624 bytes | 6.45 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
295C61B0E67FADB8BB65AA7730C5B490 |
.rdata |
0x00008000 |
4,952 bytes | 5,120 bytes | 5.10 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
E913094D8CCEACA6B405BBBB52936387 |
.data |
0x0000a000 |
129,912 bytes | 1,536 bytes | 4.12 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
7804E762C184B9332B0F971AE6B70797 |
.ndata |
0x0002a000 |
188,416 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rsrc |
0x00058000 |
18,024 bytes | 18,432 bytes | 5.88 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
54C6A72174050141028BE9657EC3F154 |
Analyse des ressources
▼| Type de ressource | Nombre | Taille totale | Pourcentage |
|---|---|---|---|
| RT_ICON | 7 | 13,784 octets | |
| RT_DIALOG | 5 | 1,448 octets | |
| RT_GROUP_ICON | 1 | 104 octets | |
| RT_VERSION | 1 | 472 octets | |
| RT_MANIFEST | 1 | 1,352 octets |
Analyse de la chaîne de certificats
▼Aucune signature numérique
Ce fichier n'est pas signé numériquement.
Implications de sécurité:
- Impossible de vérifier l'identité de l'éditeur
- Risque de sécurité accru lors de l'exécution de ce fichier
- Peut déclencher des avertissements de sécurité sur certains systèmes
⚠ Ce fichier n'a pas de signature numérique ou la chaîne de certificats n'a pas pu être vérifiée.
Soyez prudent lors de l'exécution de fichiers non signés provenant de sources inconnues.
Statut de vérification du certificat
No valid SignedData structure was found.
Recommandation: Vérifiez la source du fichier et assurez-vous qu'il provient d'un éditeur de confiance.
Suppression de Malware.Win32.Generic.cld
Gridinsoft est capable d'identifier et de supprimer Malware.Win32.Generic.cld sans nécessiter l'intervention de l'utilisateur.
Télécharger Anti-MalwareInstructions de suppression
Suivez ces étapes pour supprimer complètement la menace de votre système
-
1
Téléchargez Gridinsoft Anti-Malware — c'est un téléchargement rapide de 2 Mo qui ne ralentira pas votre PC.
-
2
Lancez l'installateur gsam-fr-install.exe. L'installation prend environ 2 minutes et ne nécessite pas de redémarrage.
-
3
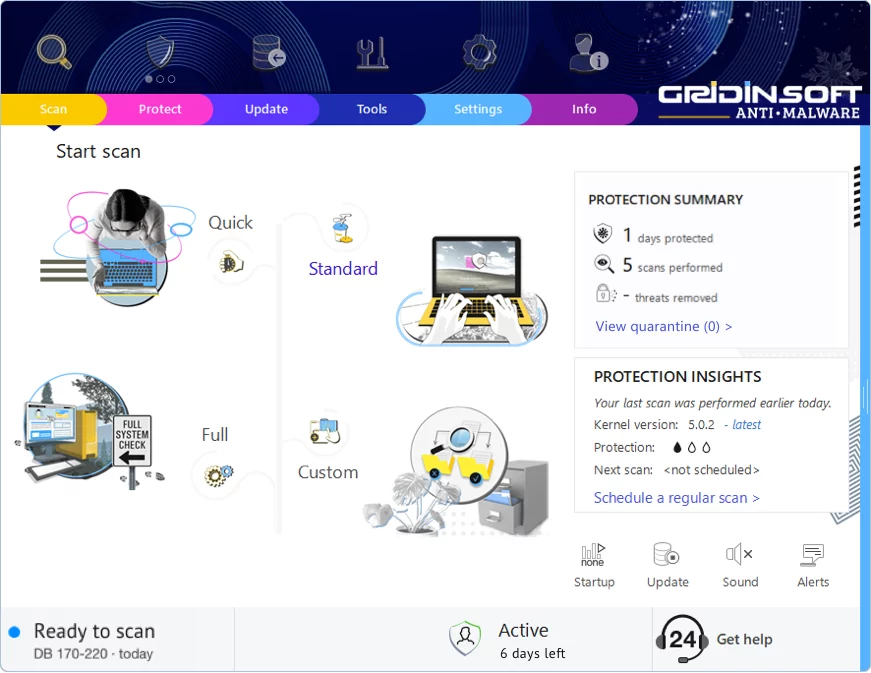
L'application se lance juste après l'installation. Vous verrez le tableau de bord principal avec le bouton de scan au centre.
-
4
Cliquez sur "Analyse standard" — cela vérifie tous les endroits où les malwares se cachent généralement : dossiers temporaires, données du navigateur, programmes de démarrage et répertoires système.
-
5
Une fois que l'analyse trouve cette menace, cliquez sur "Nettoyer maintenant". La suppression est généralement instantanée, bien que certaines infections tenaces puissent nécessiter un redémarrage.
-
6
Si vous voyez une invite de redémarrage, redémarrez. Cela élimine tout malware qui fonctionnait en mémoire et assure un démarrage propre du système.
Laisser un commentaire
Gridinsoft Anti-Malware
Restez Sans Logiciel Malveillant : Gardez Votre PC Protégé avec Gridinsoft Anti-Malware
Gridinsoft Anti-Malware offre exactement cela : la tranquillité d'esprit avec une solution robuste et conviviale constamment mise à jour pour combattre les dernières menaces. Conçu par des experts en cybersécurité, il fournit une protection en temps réel et une suppression sans effort des logiciels malveillants. Il ne s'agit pas seulement de détecter les menaces ; il s'agit d'améliorer votre vie numérique avec une sécurité ininterrompue. Essayez-le et découvrez ce que c'est que de naviguer sans souci !