Screenshot.exe Malware AI - Rapport d'analyse
Analyse technique
| Nom du fichier | screenshot.exe |
| Type de fichier |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Version du scanner | 1.0.181.174 |
| Version de la base de données | 2024-07-09 19:00:30 UTC |
Malware.Win64.AI.oa!s1
Famille de malware: AI
Scanner un autre fichier
Le fichier envoyé est traité pour l’analyse, mais le fichier lui-même n’est ni conservé ni transmis à des tiers. Les noms de fichiers et les résultats peuvent figurer dans des rapports publics. Avant d’envoyer des éléments confidentiels, contactez le support pour convenir du mode d’envoi et des conditions de traitement. Support · Comment nous utilisons vos données
Identification du fichier
| Type de hachage | Valeur | Action |
|---|---|---|
| MD5 |
555f76a6e29390cdd9cf0ef94771e840
|
|
| SHA1 |
d2fa0a7d07af1c45fbdfee04acb6541b85cc7e8d
|
|
| SHA256 |
62d6215e3fda2c26183e51d14f10464e73c5f5652261986e5bfb0b93b98702a6
|
|
| SHA512 |
ca92651722237273e0a3973d8a99ac179573c1335a96a570b429e4ebe99935b2235e8a217b6ee8e9687819d5b2467eda2ac10fbf1aa0a5e9dc90a8c981f6892c
|
|
| ImpHash |
456e8615ad4320c9f54e50319a19df9c
|
Analyse PE
Informations de base
▼| Base d'image | 0x140000000 |
| Point d'entrée | 0x14000c0d0 |
| Heure de compilation | 2024-07-09 07:22:30 |
| Somme de contrôle | 0x00770195 (Réel: 0x00766f35) |
| Version OS | 6.0 |
| Signatures PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Signature numérique | The expected hash does not match the digest in SpcInfo |
| Importations |
5 bibliothèques
USER32, COMCTL32, KERNEL32, ADVAPI32, GDI32 |
| Exportations | 0 fonctions |
| Ressources | 2 Ressources |
| Sections | 6 Sections |
Informations de version
▼| CompanyName | Microsoft Corporation |
| FileDescription | IE Per-User Show IE Icon Utility |
| FileVersion | 11.00.19041.4474 (WinBuild.160101.0800) |
| InternalName | IE4USHOWIE |
| LegalCopyright | © Microsoft Corporation. All rights reserved. |
| OriginalFilename | IE4USHOWIE.EXE |
| ProductName | Internet Explorer |
| ProductVersion | 11.00.19041.4474 |
| Translation | 0x0409 0x04b0 |
Sections PE
▼| Nom | Adresse virtuelle | Taille virtuelle | Taille brute | Entropie | Caractéristiques | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
168,464 bytes | 168,960 bytes | 6.48 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
ACA64598002ECFF9EEFBC96554EDF015 |
.rdata |
0x0002b000 |
75,330 bytes | 75,776 bytes | 5.75 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
710ED8F2B3565F3E867C5053A5ABB577 |
.data |
0x0003e000 |
29,656 bytes | 3,584 bytes | 1.84 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D0A288978C66419B180B35F625B6DCE7 |
.pdata |
0x00046000 |
8,712 bytes | 9,216 bytes | 5.26 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
74CF3EA22E0A1756984435D6F80F7DA5 |
.rsrc |
0x00049000 |
2,368 bytes | 2,560 bytes | 5.14 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
E439BD844AEC09A8D1DA6BBF94D8D9D0 |
.reloc |
0x0004a000 |
1,896 bytes | 2,048 bytes | 5.28 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
71DE9271648326EC88350E903470CF3E |
Analyse des ressources
▼| Type de ressource | Nombre | Taille totale | Pourcentage |
|---|---|---|---|
| RT_VERSION | 1 | 912 octets | |
| RT_MANIFEST | 1 | 1,293 octets |
Analyse de la chaîne de certificats
▼Aucune signature numérique
Ce fichier n'est pas signé numériquement.
Implications de sécurité:
- Impossible de vérifier l'identité de l'éditeur
- Risque de sécurité accru lors de l'exécution de ce fichier
- Peut déclencher des avertissements de sécurité sur certains systèmes
⚠ Ce fichier n'a pas de signature numérique ou la chaîne de certificats n'a pas pu être vérifiée.
Soyez prudent lors de l'exécution de fichiers non signés provenant de sources inconnues.
Statut de vérification du certificat
The expected hash does not match the digest in SpcInfo
Recommandation: Vérifiez la source du fichier et assurez-vous qu'il provient d'un éditeur de confiance.
Suppression de Malware.Win64.AI.oa!s1
Gridinsoft est capable d'identifier et de supprimer Malware.Win64.AI.oa!s1 sans nécessiter l'intervention de l'utilisateur.
Télécharger Anti-MalwareInstructions de suppression
Suivez ces étapes pour supprimer complètement la menace de votre système
-
1
Téléchargez Gridinsoft Anti-Malware — c'est un téléchargement rapide de 2 Mo qui ne ralentira pas votre PC.
-
2
Lancez l'installateur gsam-fr-install.exe. L'installation prend environ 2 minutes et ne nécessite pas de redémarrage.
-
3
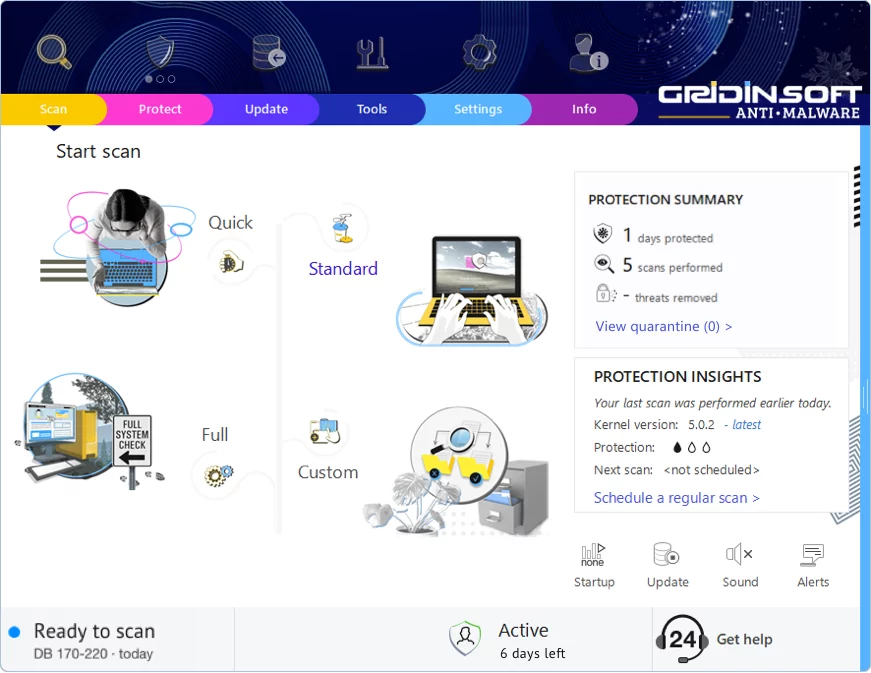
L'application se lance juste après l'installation. Vous verrez le tableau de bord principal avec le bouton de scan au centre.
-
4
Cliquez sur "Analyse standard" — cela vérifie tous les endroits où les malwares se cachent généralement : dossiers temporaires, données du navigateur, programmes de démarrage et répertoires système.
-
5
Une fois que l'analyse trouve cette menace, cliquez sur "Nettoyer maintenant". La suppression est généralement instantanée, bien que certaines infections tenaces puissent nécessiter un redémarrage.
-
6
Si vous voyez une invite de redémarrage, redémarrez. Cela élimine tout malware qui fonctionnait en mémoire et assure un démarrage propre du système.
Laisser un commentaire

Gridinsoft Anti-Malware
Restez Sans Logiciel Malveillant : Gardez Votre PC Protégé avec Gridinsoft Anti-Malware
Gridinsoft Anti-Malware offre exactement cela : la tranquillité d'esprit avec une solution robuste et conviviale constamment mise à jour pour combattre les dernières menaces. Conçu par des experts en cybersécurité, il fournit une protection en temps réel et une suppression sans effort des logiciels malveillants. Il ne s'agit pas seulement de détecter les menaces ; il s'agit d'améliorer votre vie numérique avec une sécurité ininterrompue. Essayez-le et découvrez ce que c'est que de naviguer sans souci !