Sentinel.exe Trojan Agent - Rapport d'analyse
Analyse technique
| Nom du fichier | Sentinel.exe |
| Type de fichier |
PE32 executable (console) Intel 80386 (stripped to external PDB), for MS Windows
|
| Version du scanner | 1.0.257.174 |
| Version de la base de données | 2026-10-18 09:07:04 UTC |
Trojan.Win32.Agent.oa!s1
Famille de malware: Agent
Scanner un autre fichier
Le fichier envoyé est traité pour l’analyse, mais le fichier lui-même n’est ni conservé ni transmis à des tiers. Les noms de fichiers et les résultats peuvent figurer dans des rapports publics. Avant d’envoyer des éléments confidentiels, contactez le support pour convenir du mode d’envoi et des conditions de traitement. Support · Comment nous utilisons vos données
Identification du fichier
| Type de hachage | Valeur | Action |
|---|---|---|
| MD5 |
4d4a29e98280a7d4bfb6fdc721c43b66
|
|
| SHA1 |
8159b97489adad21c6a19ba815b6a571ec6f313b
|
|
| SHA256 |
470b563ea0fc75bbaf62c2aa1bd82cf99a0b47a596aaa33a469401eb0896b72b
|
|
| SHA512 |
feba7a04ced1d3d5baf7449e5b46d85cb35632b85645c6bb48dbb9accb2d48f39c56d2e5a9b03f8b317a486c099a8910ab9068bc87d266c79cf7c3c332650abe
|
|
| ImpHash |
51ecb2c9e42bac7962e4489bde292198
|
Analyse PE
Informations de base
▼| Base d'image | 0x00400000 |
| Point d'entrée | 0x00401400 |
| Heure de compilation | 2025-08-06 23:40:42 |
| Somme de contrôle | 0x003c5367 (Réel: 0x003c5367) |
| Version OS | 4.0 |
| Signatures PEiD |
PE32 executable (console) Intel 80386 (stripped to external PDB), for MS Windows
|
| Signature numérique | No valid SignedData structure was found. |
| Importations |
9 bibliothèques
ADVAPI32, DNSAPI, KERNEL32, msvcrt, ntdll, ole32, SHELL32, SHLWAPI, WS2_32 |
| Exportations | 0 fonctions |
| Ressources | 1 Ressources |
| Sections | 8 Sections |
Sections PE
▼| Nom | Adresse virtuelle | Taille virtuelle | Taille brute | Entropie | Caractéristiques | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
56,320 bytes | 56,320 bytes | 6.20 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
BBA4924721C260A3E4048230E870C3C5 |
.data |
0x0000f000 |
3,830,996 bytes | 3,831,296 bytes | 6.88 (Compressé) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
8AE4D2C29E3D319D724FF18283C10346 |
.rdata |
0x003b7000 |
4,124 bytes | 4,608 bytes | 4.25 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
65EF94C8BBAFF6B99AFD2EB2D606A817 |
.bss |
0x003b9000 |
2,644 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.idata |
0x003ba000 |
3,164 bytes | 3,584 bytes | 4.87 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
0762E468B13D60E373D2CD74F2E44682 |
.tls |
0x003bb000 |
8 bytes | 512 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.reloc |
0x003bc000 |
1,616 bytes | 2,048 bytes | 5.71 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
C8F90B476594A4E8D7B4D76607FF4615 |
.rsrc |
0x003bd000 |
487 bytes | 512 bytes | 4.86 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
3BDAB8A3011C3E57B205491A163A74BC |
Alerte d'analyse d'entropie
1 section(s) avec entropie élevée (≥6.5) - compression possible
Analyse des ressources
▼| Type de ressource | Nombre | Taille totale | Pourcentage |
|---|---|---|---|
| RT_MANIFEST | 1 | 399 octets |
Analyse de la chaîne de certificats
▼Aucune signature numérique
Ce fichier n'est pas signé numériquement.
Implications de sécurité:
- Impossible de vérifier l'identité de l'éditeur
- Risque de sécurité accru lors de l'exécution de ce fichier
- Peut déclencher des avertissements de sécurité sur certains systèmes
⚠ Ce fichier n'a pas de signature numérique ou la chaîne de certificats n'a pas pu être vérifiée.
Soyez prudent lors de l'exécution de fichiers non signés provenant de sources inconnues.
Statut de vérification du certificat
No valid SignedData structure was found.
Recommandation: Vérifiez la source du fichier et assurez-vous qu'il provient d'un éditeur de confiance.
Suppression de Trojan.Win32.Agent.oa!s1
Gridinsoft est capable d'identifier et de supprimer Trojan.Win32.Agent.oa!s1 sans nécessiter l'intervention de l'utilisateur.
Télécharger Anti-MalwareInstructions de suppression
Suivez ces étapes pour supprimer complètement la menace de votre système
-
1
Téléchargez Gridinsoft Anti-Malware — c'est un téléchargement rapide de 2 Mo qui ne ralentira pas votre PC.
-
2
Lancez l'installateur gsam-fr-install.exe. L'installation prend environ 2 minutes et ne nécessite pas de redémarrage.
-
3
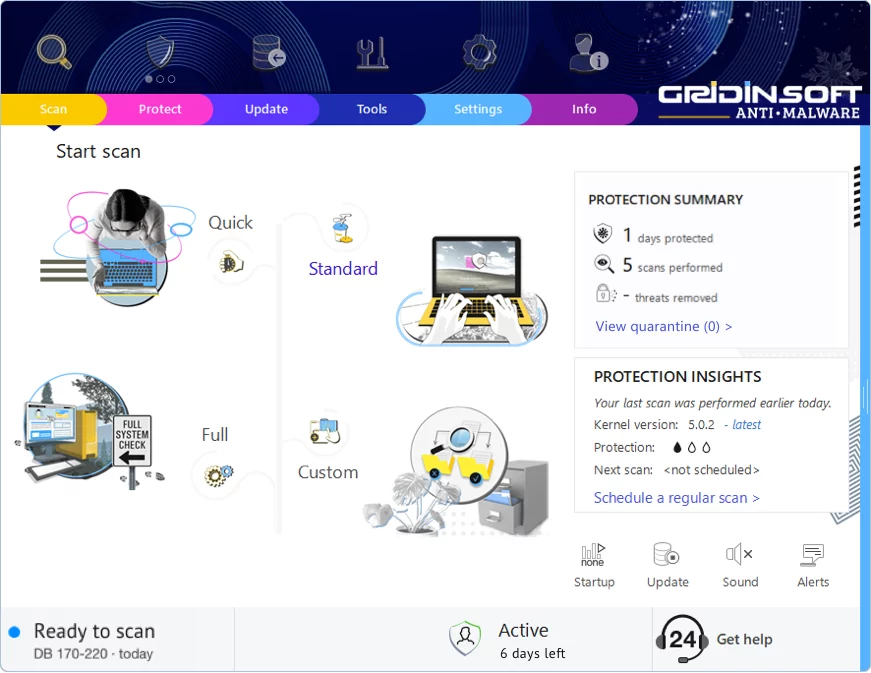
L'application se lance juste après l'installation. Vous verrez le tableau de bord principal avec le bouton de scan au centre.
-
4
Cliquez sur "Analyse standard" — cela vérifie tous les endroits où les malwares se cachent généralement : dossiers temporaires, données du navigateur, programmes de démarrage et répertoires système.
-
5
Une fois que l'analyse trouve cette menace, cliquez sur "Nettoyer maintenant". La suppression est généralement instantanée, bien que certaines infections tenaces puissent nécessiter un redémarrage.
-
6
Si vous voyez une invite de redémarrage, redémarrez. Cela élimine tout malware qui fonctionnait en mémoire et assure un démarrage propre du système.
Laisser un commentaire
Gridinsoft Anti-Malware
Restez Sans Logiciel Malveillant : Gardez Votre PC Protégé avec Gridinsoft Anti-Malware
Gridinsoft Anti-Malware offre exactement cela : la tranquillité d'esprit avec une solution robuste et conviviale constamment mise à jour pour combattre les dernières menaces. Conçu par des experts en cybersécurité, il fournit une protection en temps réel et une suppression sans effort des logiciels malveillants. Il ne s'agit pas seulement de détecter les menaces ; il s'agit d'améliorer votre vie numérique avec une sécurité ininterrompue. Essayez-le et découvrez ce que c'est que de naviguer sans souci !