NiceHashQuickMinerInstaller.exe Trojan CoinMiner - Rapport d'analyse
Analyse technique
| Nom du fichier | NiceHashQuickMinerInstaller.exe |
| Type de fichier |
PE32+ executable (GUI) x86-64 Mono/.Net assembly, for MS Windows
|
| Version du scanner | 1.0.218.174 |
| Version de la base de données | 2025-06-20 04:00:44 UTC |
Trojan.Win64.CoinMiner.ca
Famille de malware: CoinMiner
Scanner un autre fichier
Identification du fichier
| Type de hachage | Valeur | Action |
|---|---|---|
| MD5 |
dc6fcda0672000c5593f607ff7ec745f
|
|
| SHA1 |
4de5130435dd65437907442867e8db28bd82d1c2
|
|
| SHA256 |
40cb10da51be47280083008184649a2505d40b01c066321f3c6973d5bd760929
|
|
| SHA512 |
903623403201529fdcdf9c83064f71f3c379c107f4318ec874ddb216b92b06de717a2a02443310e101ead649f90fa8c9379cf8e4b6fdb265b2cbf9de303a9444
|
Analyse PE
Informations de base
▼| Icône |
Hachage: 80242aa29740ee2191fda98ac18af12d
Flou: bbc16c4d575b1b2b0e456be0da298f8f dHash: e8c4d0e4ac98d0e0 |
| Base d'image | 0x140000000 |
| Point d'entrée | 0x140000000 |
| Heure de compilation | 2043-02-05 02:48:01 |
| Somme de contrôle | 0x001d0d44 (Réel: 0x001d0d44) |
| Version OS | 4.0 |
| Signatures PEiD |
PE32+ executable (GUI) x86-64 Mono/.Net assembly, for MS Windows
|
| Chemin PDB | Z:\Development\signing\excavator\watchdog2\obj\Release\NiceHashQuickMiner.pdb |
| Signature numérique | OK |
| Importations | 0 |
| Exportations | 0 fonctions |
| Ressources | 7 Ressources |
| Sections | 2 Sections |
Informations de version
▼| Translation | 0x0000 0x04b0 |
| Comments | NiceHash QuickMiner |
| CompanyName | NiceHash |
| FileDescription | NiceHash QuickMiner |
| FileVersion | 0.6.12.0 |
| InternalName | NiceHashQuickMiner.exe |
| LegalCopyright | Copyright © 2022 |
| LegalTrademarks | |
| OriginalFilename | NiceHashQuickMiner.exe |
| ProductName | NiceHash QuickMiner |
| ProductVersion | 0.6.12.0 |
| Assembly Version | 0.6.12.0 |
Sections PE
▼| Nom | Adresse virtuelle | Taille virtuelle | Taille brute | Entropie | Caractéristiques | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00002000 |
1,545,250 bytes | 1,545,728 bytes | 4.81 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
FC002AB1360355CA9405615C1A8E6F52 |
.rsrc |
0x0017c000 |
289,948 bytes | 290,304 bytes | 3.60 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
03FE52B6F307AAABCDD4FE3DB2908D56 |
Analyse des ressources
▼| Type de ressource | Nombre | Taille totale | Pourcentage |
|---|---|---|---|
| RT_ICON | 4 | 285,408 octets | |
| RT_GROUP_ICON | 1 | 62 octets | |
| RT_VERSION | 1 | 938 octets | |
| RT_MANIFEST | 1 | 3,081 octets |
Analyse de la chaîne de certificats
▼Aucune signature numérique
Ce fichier n'est pas signé numériquement.
Implications de sécurité:
- Impossible de vérifier l'identité de l'éditeur
- Risque de sécurité accru lors de l'exécution de ce fichier
- Peut déclencher des avertissements de sécurité sur certains systèmes
⚠ Ce fichier n'a pas de signature numérique ou la chaîne de certificats n'a pas pu être vérifiée.
Soyez prudent lors de l'exécution de fichiers non signés provenant de sources inconnues.
Statut de vérification du certificat
OK
Suppression de Trojan.Win64.CoinMiner.ca
Gridinsoft est capable d'identifier et de supprimer Trojan.Win64.CoinMiner.ca sans nécessiter l'intervention de l'utilisateur.
Télécharger Anti-MalwareInstructions de suppression
Suivez ces étapes pour supprimer complètement la menace de votre système
-
1
Téléchargez Gridinsoft Anti-Malware — c'est un téléchargement rapide de 2 Mo qui ne ralentira pas votre PC.
-
2
Lancez l'installateur gsam-fr-install.exe. L'installation prend environ 2 minutes et ne nécessite pas de redémarrage.
-
3
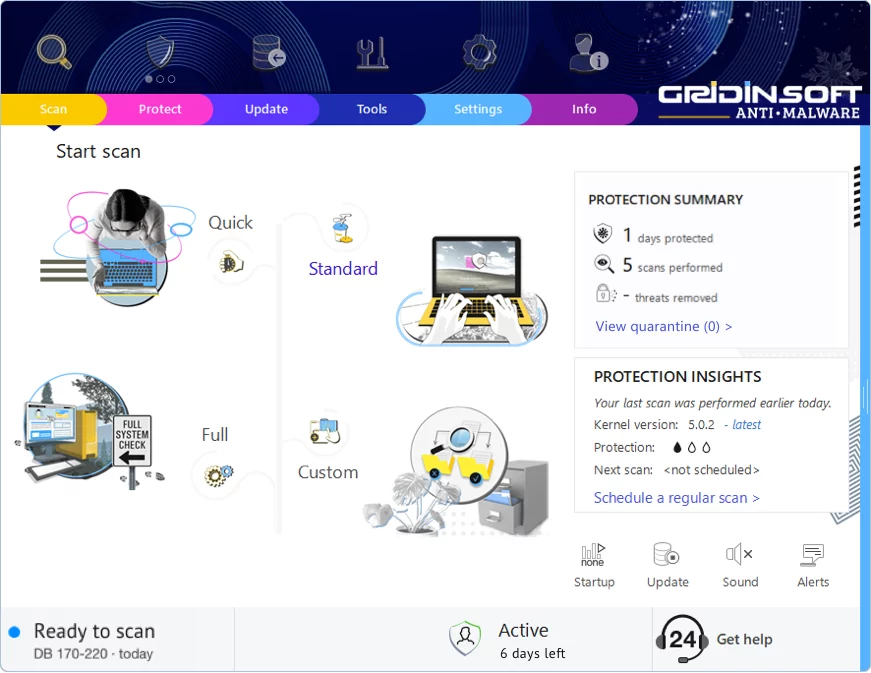
L'application se lance juste après l'installation. Vous verrez le tableau de bord principal avec le bouton de scan au centre.
-
4
Cliquez sur "Analyse standard" — cela vérifie tous les endroits où les malwares se cachent généralement : dossiers temporaires, données du navigateur, programmes de démarrage et répertoires système.
-
5
Une fois que l'analyse trouve cette menace, cliquez sur "Nettoyer maintenant". La suppression est généralement instantanée, bien que certaines infections tenaces puissent nécessiter un redémarrage.
-
6
Si vous voyez une invite de redémarrage, redémarrez. Cela élimine tout malware qui fonctionnait en mémoire et assure un démarrage propre du système.
Laisser un commentaire

Gridinsoft Anti-Malware
Restez Sans Logiciel Malveillant : Gardez Votre PC Protégé avec Gridinsoft Anti-Malware
Gridinsoft Anti-Malware offre exactement cela : la tranquillité d'esprit avec une solution robuste et conviviale constamment mise à jour pour combattre les dernières menaces. Conçu par des experts en cybersécurité, il fournit une protection en temps réel et une suppression sans effort des logiciels malveillants. Il ne s'agit pas seulement de détecter les menaces ; il s'agit d'améliorer votre vie numérique avec une sécurité ininterrompue. Essayez-le et découvrez ce que c'est que de naviguer sans souci !