Version.dll Trojan Agent - Rapport d'analyse
Analyse technique
| Nom du fichier | version.dll |
| Type de fichier |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Version du scanner | 1.0.259.174 |
| Version de la base de données | 2026-11-07 22:07:02 UTC |
Trojan.Win64.Agent.sa
Famille de malware: Agent
Scanner un autre fichier
Le fichier envoyé est traité pour l’analyse, mais le fichier lui-même n’est ni conservé ni transmis à des tiers. Les noms de fichiers et les résultats peuvent figurer dans des rapports publics. Avant d’envoyer des éléments confidentiels, contactez le support pour convenir du mode d’envoi et des conditions de traitement. Support · Comment nous utilisons vos données
Identification du fichier
| Type de hachage | Valeur | Action |
|---|---|---|
| MD5 |
b35e8d317fac6413c4903faa3e0740f5
|
|
| SHA1 |
5310cbf83da5308def55e6a04e84c708cac8394c
|
|
| SHA256 |
3751447e75a1d6d971ac8d9245d550ea9328e388703216914018b9c45ba3edb2
|
|
| SHA512 |
1e58e1a32fbe7b14ec29006261a74940b8884ee8d19196138efecffb0aac686e9f9f468ed97d785d4897f910b68f343cb95607f9c2c32d13bf606c288c34ecd6
|
|
| ImpHash |
b6f2c3b01b8a19057fd7600702781a2c
|
Analyse PE
Informations de base
▼| Base d'image | 0x180000000 |
| Point d'entrée | 0x180002480 |
| Heure de compilation | 2026-10-27 10:20:55 |
| Somme de contrôle | 0x00000000 (Réel: 0x00026b0c) |
| Version OS | 6.0 |
| Signatures PEiD |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Signature numérique | No valid SignedData structure was found. |
| Importations |
1 bibliothèques
KERNEL32 |
| Exportations | 34 fonctions |
| Ressources | 0 Ressources |
| Sections | 6 Sections |
Sections PE
▼| Nom | Adresse virtuelle | Taille virtuelle | Taille brute | Entropie | Caractéristiques | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
96,432 bytes | 96,768 bytes | 6.49 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D779C47340185CCC6953AB82AC9FA44C |
.rdata |
0x00019000 |
47,936 bytes | 48,128 bytes | 5.13 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
4E28435AB11BCCF0BBB0B57C7FA704E5 |
.data |
0x00025000 |
5,760 bytes | 3,072 bytes | 1.94 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
F6B9B6B77DFEF8F57AE21401AB8FC16D |
.pdata |
0x00027000 |
5,532 bytes | 5,632 bytes | 5.10 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
72B6AAB9D5324837BCB1822ED45401B1 |
.fptable |
0x00029000 |
256 bytes | 512 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.reloc |
0x0002a000 |
1,668 bytes | 2,048 bytes | 4.90 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
144FA2873FB3721BF6A54511A6D247B0 |
Analyse de la chaîne de certificats
▼Aucune signature numérique
Ce fichier n'est pas signé numériquement.
Implications de sécurité:
- Impossible de vérifier l'identité de l'éditeur
- Risque de sécurité accru lors de l'exécution de ce fichier
- Peut déclencher des avertissements de sécurité sur certains systèmes
⚠ Ce fichier n'a pas de signature numérique ou la chaîne de certificats n'a pas pu être vérifiée.
Soyez prudent lors de l'exécution de fichiers non signés provenant de sources inconnues.
Statut de vérification du certificat
No valid SignedData structure was found.
Recommandation: Vérifiez la source du fichier et assurez-vous qu'il provient d'un éditeur de confiance.
Suppression de Trojan.Win64.Agent.sa
Gridinsoft est capable d'identifier et de supprimer Trojan.Win64.Agent.sa sans nécessiter l'intervention de l'utilisateur.
Télécharger Anti-MalwareInstructions de suppression
Suivez ces étapes pour supprimer complètement la menace de votre système
-
1
Téléchargez Gridinsoft Anti-Malware — c'est un téléchargement rapide de 2 Mo qui ne ralentira pas votre PC.
-
2
Lancez l'installateur gsam-fr-install.exe. L'installation prend environ 2 minutes et ne nécessite pas de redémarrage.
-
3
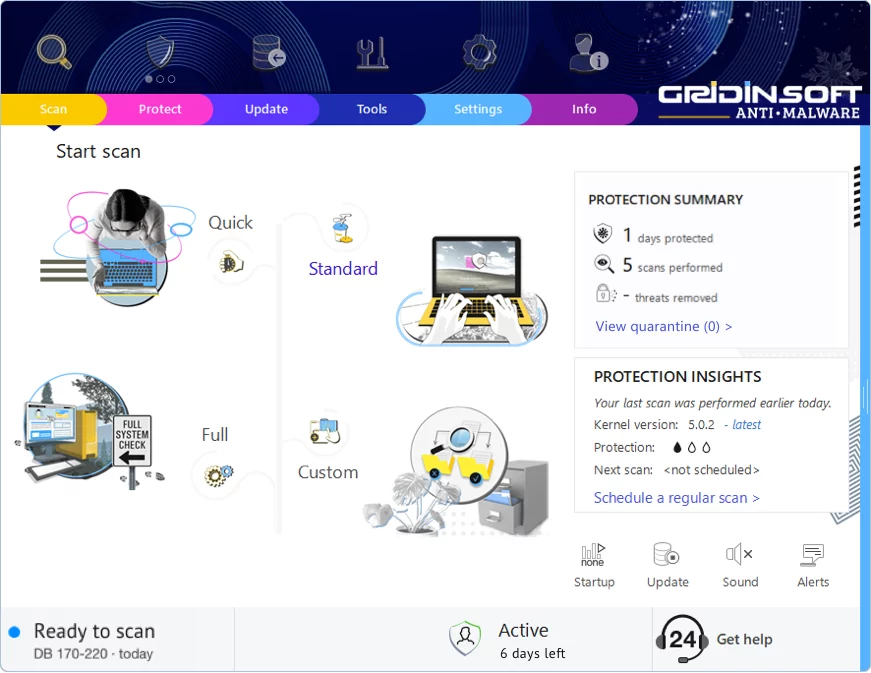
L'application se lance juste après l'installation. Vous verrez le tableau de bord principal avec le bouton de scan au centre.
-
4
Cliquez sur "Analyse standard" — cela vérifie tous les endroits où les malwares se cachent généralement : dossiers temporaires, données du navigateur, programmes de démarrage et répertoires système.
-
5
Une fois que l'analyse trouve cette menace, cliquez sur "Nettoyer maintenant". La suppression est généralement instantanée, bien que certaines infections tenaces puissent nécessiter un redémarrage.
-
6
Si vous voyez une invite de redémarrage, redémarrez. Cela élimine tout malware qui fonctionnait en mémoire et assure un démarrage propre du système.
Laisser un commentaire
Gridinsoft Anti-Malware
Restez Sans Logiciel Malveillant : Gardez Votre PC Protégé avec Gridinsoft Anti-Malware
Gridinsoft Anti-Malware offre exactement cela : la tranquillité d'esprit avec une solution robuste et conviviale constamment mise à jour pour combattre les dernières menaces. Conçu par des experts en cybersécurité, il fournit une protection en temps réel et une suppression sans effort des logiciels malveillants. Il ne s'agit pas seulement de détecter les menaces ; il s'agit d'améliorer votre vie numérique avec une sécurité ininterrompue. Essayez-le et découvrez ce que c'est que de naviguer sans souci !