BALOOCH.EXE Malware Gen - Rapport d'analyse
Analyse technique
| Nom du fichier | BALOOCH.EXE |
| Type de fichier |
DOS executable (COM)
|
| Version du scanner | 1.0.234.174 |
| Version de la base de données | 2026-01-19 11:00:24 UTC |
Malware.U.Gen.bot
Famille de malware: Gen
Scanner un autre fichier
Identification du fichier
| Type de hachage | Valeur | Action |
|---|---|---|
| MD5 |
c7c76758a017faf547d006691fdf575d
|
|
| SHA1 |
588d0b221c8616dd8898323f0388683ca438b219
|
|
| SHA256 |
2f3601dd648bd7f1362d6cbef8f5f7abe309a6a381abbfc6b0ccdef3858dc549
|
|
| SHA512 |
bbb11dc7c63c40f372d59232b73747a1b806ab38e7bb2f846696f8017e3a51ec645ca74966aeefc8b23c481a3cb22ac95656d2d68bb7cd1fa02782eb55755b25
|
Suppression de Malware.U.Gen.bot
Gridinsoft est capable d'identifier et de supprimer Malware.U.Gen.bot sans nécessiter l'intervention de l'utilisateur.
Télécharger Anti-MalwareInstructions de suppression
Suivez ces étapes pour supprimer complètement la menace de votre système
-
1
Téléchargez Gridinsoft Anti-Malware — c'est un téléchargement rapide de 2 Mo qui ne ralentira pas votre PC.
-
2
Lancez l'installateur gsam-fr-install.exe. L'installation prend environ 2 minutes et ne nécessite pas de redémarrage.
-
3
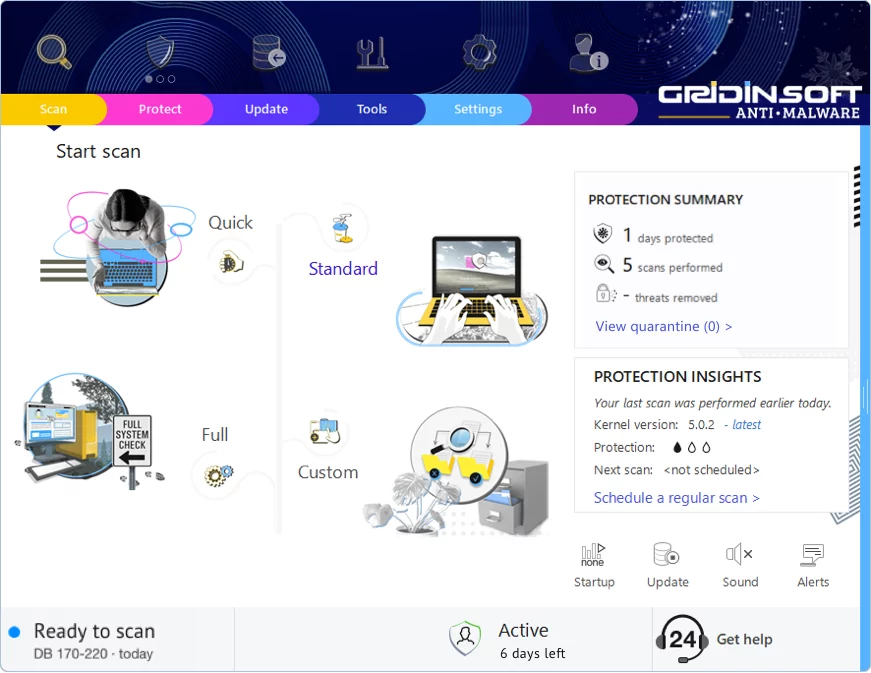
L'application se lance juste après l'installation. Vous verrez le tableau de bord principal avec le bouton de scan au centre.
-
4
Cliquez sur "Analyse standard" — cela vérifie tous les endroits où les malwares se cachent généralement : dossiers temporaires, données du navigateur, programmes de démarrage et répertoires système.
-
5
Une fois que l'analyse trouve cette menace, cliquez sur "Nettoyer maintenant". La suppression est généralement instantanée, bien que certaines infections tenaces puissent nécessiter un redémarrage.
-
6
Si vous voyez une invite de redémarrage, redémarrez. Cela élimine tout malware qui fonctionnait en mémoire et assure un démarrage propre du système.
Laisser un commentaire

Gridinsoft Anti-Malware
Restez Sans Logiciel Malveillant : Gardez Votre PC Protégé avec Gridinsoft Anti-Malware
Gridinsoft Anti-Malware offre exactement cela : la tranquillité d'esprit avec une solution robuste et conviviale constamment mise à jour pour combattre les dernières menaces. Conçu par des experts en cybersécurité, il fournit une protection en temps réel et une suppression sans effort des logiciels malveillants. Il ne s'agit pas seulement de détecter les menaces ; il s'agit d'améliorer votre vie numérique avec une sécurité ininterrompue. Essayez-le et découvrez ce que c'est que de naviguer sans souci !