Rapport d'analyse de ra2ylfc1001xgq10.zip
Analyse technique
| Nom du fichier | ra2ylfc1001xgq10.zip |
| Type de fichier |
ZIP
|
| Octets magiques | Zip archive data, at least v2.0 to extract |
| Hachage SSDEEP |
6144:efugpw0Ibi6MfNIUE3nCN1xQYAoagR2ZLX7xRFuoOtOimV/ffnqGJSZTngIOM:e2gGbi6+7an+QPoagALtRFnYOiqHCngc
|
| Version du scanner | 1.0.262.174 |
| Version de la base de données | 2026-11-21 20:07:02 UTC |
Fichier suspect détecté
Détecté par 35 moteurs de sécurité - prudence requise
Scanner un autre fichier
Le fichier envoyé est traité pour l’analyse, mais le fichier lui-même n’est ni conservé ni transmis à des tiers. Les noms de fichiers et les résultats peuvent figurer dans des rapports publics. Avant d’envoyer des éléments confidentiels, contactez le support pour convenir du mode d’envoi et des conditions de traitement. Support · Comment nous utilisons vos données
Identification du fichier
| Type de hachage | Valeur | Action |
|---|---|---|
| MD5 |
06e0602d8c0343cb81d4a3e3b8d86e88
|
|
| SHA1 |
ae32bbc5c98cac5c88955ab666dc590250597ba7
|
|
| SHA256 |
2457554a0d48599d35903023ce6efdde8f0a8cda5dc6f8abd17c57dfac5d668b
|
|
| SHA512 |
d44d906e7accf931d609a02160a09f695c92c99330a387d64253317bfc51ce4ae689c4e122c74d8ac7bcdf1ea524c1ebc8be048547a9cebe8814f64883528a0a
|
Moteurs de sécurité avec détections (35 sur 62)
Rappelez-vous : ceci est le résultat de l'analyseur de virus en ligne
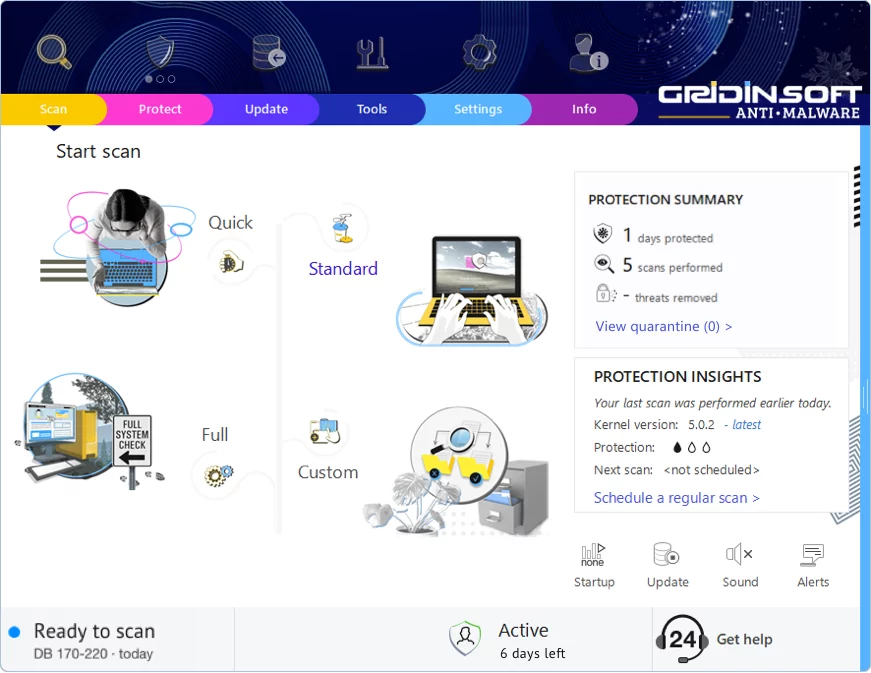
Gridinsoft Anti-Malware dispose d'un moteur d'analyse de virus beaucoup plus puissant. Nous vous recommandons de l'utiliser pour un diagnostic plus précis des systèmes infectés. Ce bref guide vous aidera à installer notre produit phare pour des diagnostics plus précis :
Télécharger Anti-MalwareProtégez votre système
Des moteurs de sécurité ont signalé ce fichier. Examinez les détections et vérifiez le téléchargement exact avant de l’exécuter.
-
1
Analyses Rapides Hebdomadaires : Mettez un rappel pour lancer une analyse chaque dimanche. La plupart des infections sont détectées dans la première semaine, donc des vérifications régulières vous donnent la tranquillité d'esprit.
-
2
Mettez Tout à Jour : Ces fenêtres de mise à jour ennuyeuses existent pour une raison — elles corrigent des failles de sécurité. Windows, navigateurs, Adobe, Java — gardez-les tous à jour.
-
3
Téléchargez Intelligemment : Restez sur les sites officiels et les stores d'applications. Si une version "gratuite" d'un logiciel payant semble trop belle pour être vraie, elle vient probablement avec des extras indésirables.
-
4
Réfléchissez Avant de Cliquer : Les malwares adorent les pièces jointes et les liens "urgents". Même si un email semble venir de votre banque ou d'un ami, vérifiez les demandes suspectes par un autre canal.
Laisser un commentaire
Gridinsoft Anti-Malware
Restez Sans Logiciel Malveillant : Gardez Votre PC Protégé avec Gridinsoft Anti-Malware
Gridinsoft Anti-Malware offre exactement cela : la tranquillité d'esprit avec une solution robuste et conviviale constamment mise à jour pour combattre les dernières menaces. Conçu par des experts en cybersécurité, il fournit une protection en temps réel et une suppression sans effort des logiciels malveillants. Il ne s'agit pas seulement de détecter les menaces ; il s'agit d'améliorer votre vie numérique avec une sécurité ininterrompue. Essayez-le et découvrez ce que c'est que de naviguer sans souci !