EULEN-Loader.exe Trojan Agent - Rapport d'analyse
Analyse technique
| Nom du fichier | EULEN-Loader.exe |
| Type de fichier |
PE32 executable (GUI) Intel 80386 (stripped to external PDB), for MS Windows
|
| Version du scanner | 1.0.178.174 |
| Version de la base de données | 2024-06-08 00:00:47 UTC |
Trojan.Win32.Agent.sa
Famille de malware: Agent
Scanner un autre fichier
Identification du fichier
| Type de hachage | Valeur | Action |
|---|---|---|
| MD5 |
29aad3b081b781586e3fe765b0f64741
|
|
| SHA1 |
e01953d998c88b1a754d339619b3dcf3f35806bc
|
|
| SHA256 |
11c32253a585b58b12de574d9fbcd347e09fc2e1c98165474768e456f03904bb
|
|
| SHA512 |
fea4c7dd2d8e75c8b35284bce7f22d5da9f71ebb2705ac276265f62960d0a9257537e3ef6331136f0de57bf7ba32a924186775c53a27fd1c24fb68560c059849
|
|
| ImpHash |
a9c887a4f18a3fede2cc29ceea138ed3
|
Analyse PE
Informations de base
▼| Base d'image | 0x00400000 |
| Point d'entrée | 0x004014f9 |
| Heure de compilation | 1970-01-01 00:00:00 |
| Somme de contrôle | 0x0051d15f (Réel: 0x0051d15f) |
| Version OS | 4.0 |
| Signatures PEiD |
PE32 executable (GUI) Intel 80386 (stripped to external PDB), for MS Windows
|
| Signature numérique | The PE file does not contain a certificate table. |
| Importations |
3 bibliothèques
msvcrt, shell32, kernel32 |
| Exportations | 0 fonctions |
| Ressources | 1 Ressources |
| Sections | 4 Sections |
Sections PE
▼| Nom | Adresse virtuelle | Taille virtuelle | Taille brute | Entropie | Caractéristiques | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
1,680 bytes | 2,048 bytes | 4.58 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
2DDE1A0B69F5219A58AA60F60F80E98A |
.rdata |
0x00002000 |
5,296,531 bytes | 5,296,640 bytes | 7.00 (Compressé) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
B4CF25DA37DB09C7EFFEEC1978AF961B |
.bss |
0x00510000 |
4 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rsrc |
0x00511000 |
760 bytes | 1,024 bytes | 4.25 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
FAC6BB28413A4C16725A7336F871DA42 |
Alerte d'analyse d'entropie
1 section(s) avec entropie élevée (≥6.5) - compression possible
Analyse des ressources
▼| Type de ressource | Nombre | Taille totale | Pourcentage |
|---|---|---|---|
| RT_MANIFEST | 1 | 665 octets |
Analyse de la chaîne de certificats
▼Aucune signature numérique
Ce fichier n'est pas signé numériquement.
Implications de sécurité:
- Impossible de vérifier l'identité de l'éditeur
- Risque de sécurité accru lors de l'exécution de ce fichier
- Peut déclencher des avertissements de sécurité sur certains systèmes
⚠ Ce fichier n'a pas de signature numérique ou la chaîne de certificats n'a pas pu être vérifiée.
Soyez prudent lors de l'exécution de fichiers non signés provenant de sources inconnues.
Statut de vérification du certificat
The PE file does not contain a certificate table.
Recommandation: Vérifiez la source du fichier et assurez-vous qu'il provient d'un éditeur de confiance.
Suppression de Trojan.Win32.Agent.sa
Gridinsoft est capable d'identifier et de supprimer Trojan.Win32.Agent.sa sans nécessiter l'intervention de l'utilisateur.
Télécharger Anti-MalwareInstructions de suppression
Suivez ces étapes pour supprimer complètement la menace de votre système
-
1
Téléchargez Gridinsoft Anti-Malware — c'est un téléchargement rapide de 2 Mo qui ne ralentira pas votre PC.
-
2
Lancez l'installateur gsam-fr-install.exe. L'installation prend environ 2 minutes et ne nécessite pas de redémarrage.
-
3
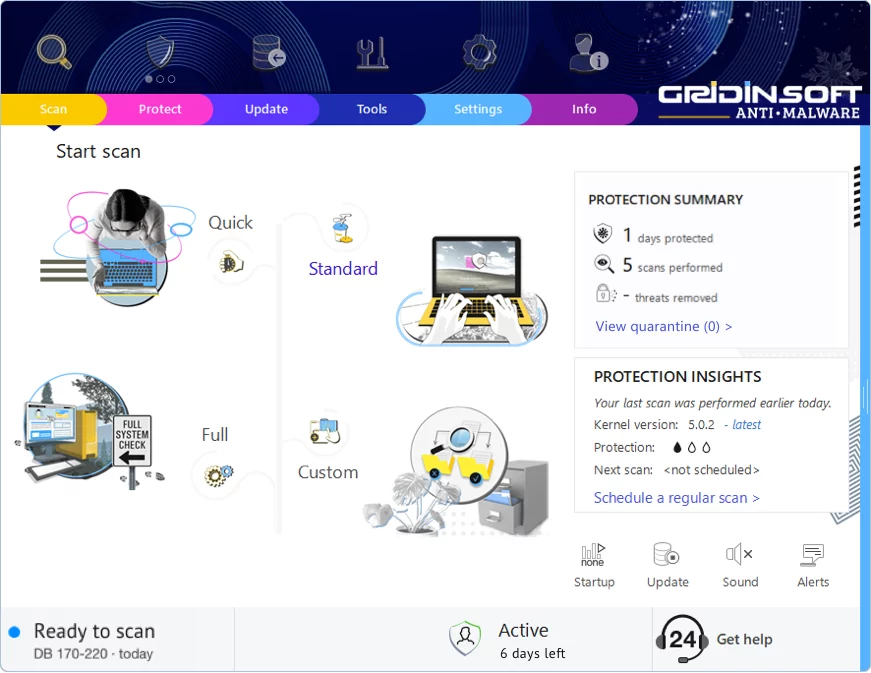
L'application se lance juste après l'installation. Vous verrez le tableau de bord principal avec le bouton de scan au centre.
-
4
Cliquez sur "Analyse standard" — cela vérifie tous les endroits où les malwares se cachent généralement : dossiers temporaires, données du navigateur, programmes de démarrage et répertoires système.
-
5
Une fois que l'analyse trouve cette menace, cliquez sur "Nettoyer maintenant". La suppression est généralement instantanée, bien que certaines infections tenaces puissent nécessiter un redémarrage.
-
6
Si vous voyez une invite de redémarrage, redémarrez. Cela élimine tout malware qui fonctionnait en mémoire et assure un démarrage propre du système.
Laisser un commentaire

Gridinsoft Anti-Malware
Restez Sans Logiciel Malveillant : Gardez Votre PC Protégé avec Gridinsoft Anti-Malware
Gridinsoft Anti-Malware offre exactement cela : la tranquillité d'esprit avec une solution robuste et conviviale constamment mise à jour pour combattre les dernières menaces. Conçu par des experts en cybersécurité, il fournit une protection en temps réel et une suppression sans effort des logiciels malveillants. Il ne s'agit pas seulement de détecter les menaces ; il s'agit d'améliorer votre vie numérique avec une sécurité ininterrompue. Essayez-le et découvrez ce que c'est que de naviguer sans souci !