
Ce que Gridinsoft a observé sur glacat.com
Un analyste des menaces de Gridinsoft a examiné directement le site et documenté les éléments qui fondent cette décision.
GMA-20261021151406-031cbace
- Analysé
- par Gridinsoft, Analyste des menaces
- Conclusion de l’analyste
- Raccourcisseur d’URL public et service de partage de fichiers — Examen de l’objet exact requis
- Base factuelle
- Analyse directe du site Renseignements de fournisseurs externes : Contexte uniquement — non utilisé pour cette décision
L’examen indépendant actuel n’a reproduit aucun objet actif de phishing ou de malware sur glacat.com. Le résultat Gridinsoft récent n’a nommé aucun objet nuisible concret; la racine et les pages publiques montraient le service déclaré, et les 28 liens courts exacts trouvés dans les sources publiques renvoient actuellement HTTP 404 sans redirection. Les données publiques de urlscan ont conservé des codes historiques redirigeant vers des chemins tiers évoquant des paiements ou des marques, ce qui établit un abus historique par objet, mais les captures disponibles ne montraient aucun récepteur d’identifiants, payload de malware, fichier ou hash précis. Les listes noires externes et les relations OTX restent du contexte et n’identifient aucun échantillon actuel. Une conclusion Safe pour tout le domaine n’est pas justifiée car l’espace complet actif, privé, non indexé, supprimé et futur contrôlé par les utilisateurs n’est pas énumérable. La catégorie Suspicious Website existante est compatible avec ce résultat inconclusive dépendant de l’objet; aucun changement n’est étayé.
Conclusions de l’analyste
Analyse avec 8 observations documentées Voir les éléments
Un résultat Gridinsoft récent et pris en charge pour glacat.com a atteint la racine du service avec HTTP 200 et n’a exposé aucun signal comportemental positif. Il n’a identifié aucun récepteur exact d’identifiants, redirection tierce, téléchargement automatique, fichier malware, payload, exploit, commande ou hash. Suspicious Website est un avertissement général et non l’affirmation que chaque lien court ou objet hébergé est nuisible.
- URL de l’artefact public https://gridinsoft.com/online-virus-scanner/url/glacat-com
-
Statut HTTP
200 - Élément de page The fresh result contained no positive behavior signal.
- Observation de l’analyste The fresh result did not name a concrete harmful glacat.com URL, destination, file, payload, receiver, command, exploit, or hash.
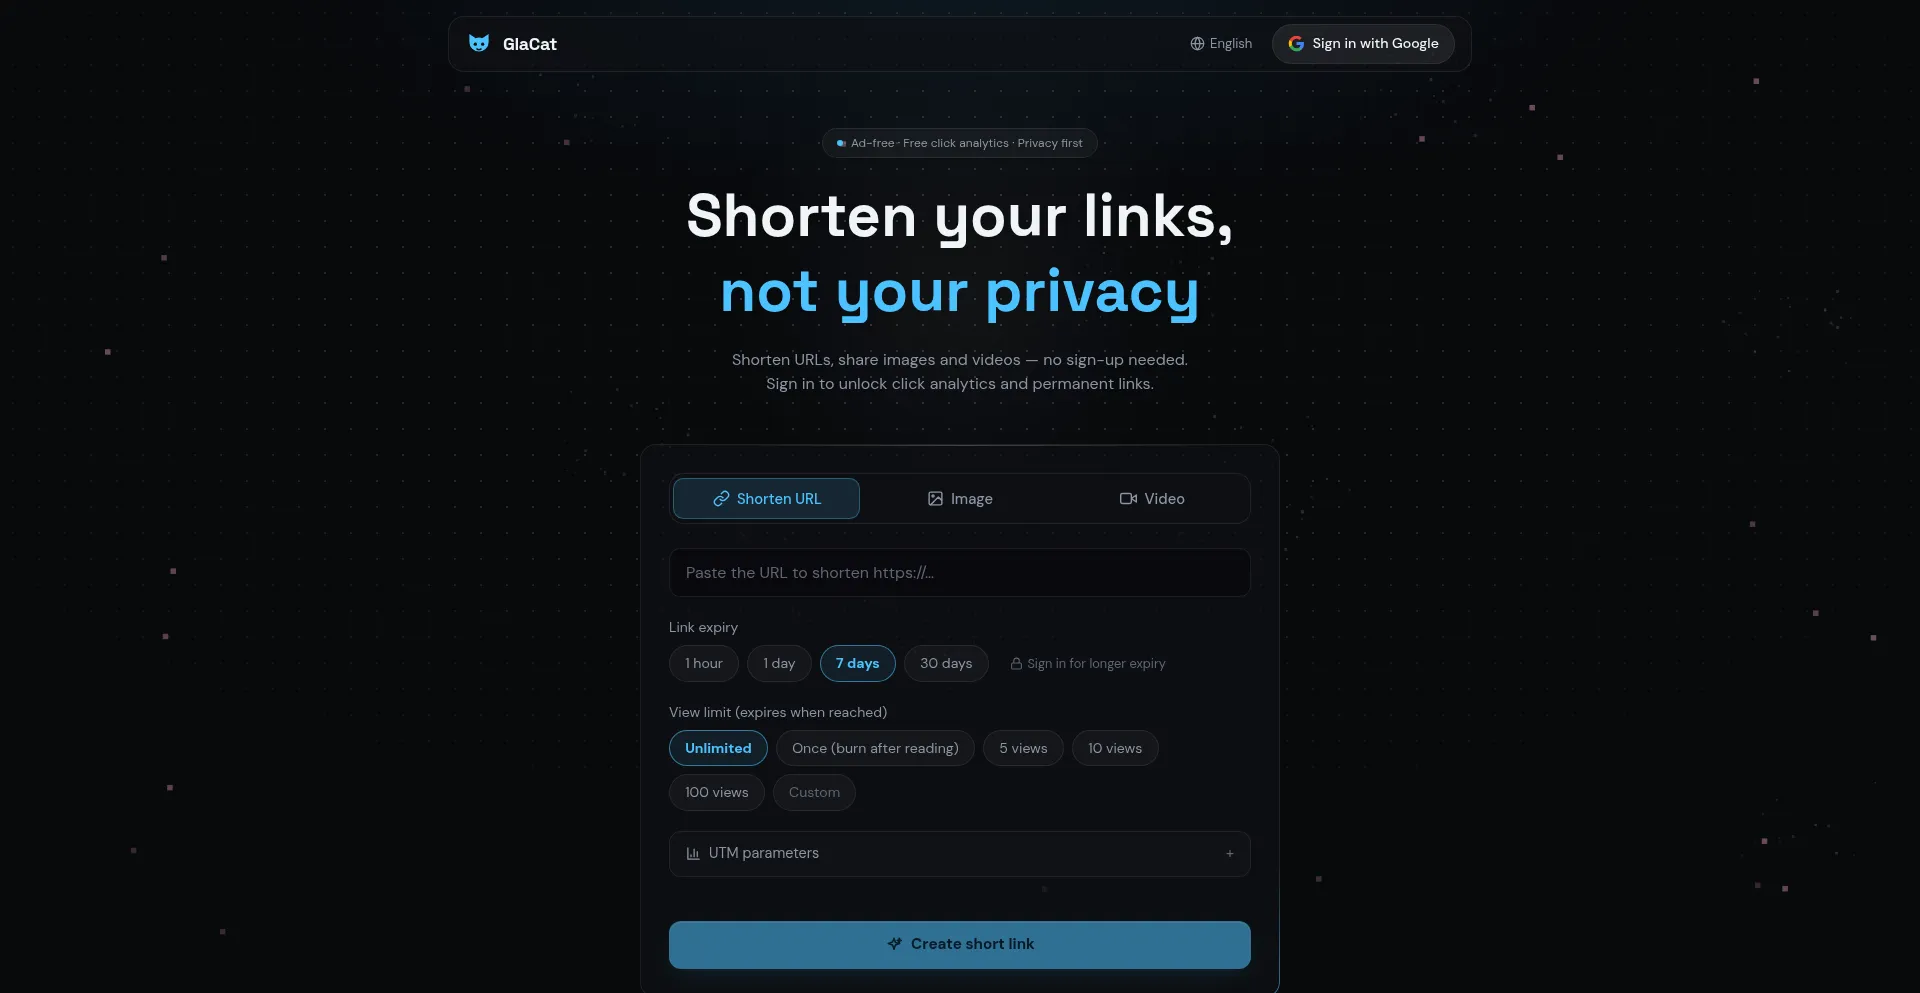
L’apex et les pages publiques sécurité, sans publicité, burn, partage, à propos, confidentialité et conditions ont répondu HTTP 200 et présentaient GlaCat comme service contrôlé par les utilisateurs pour raccourcir des URL et partager fichiers, images et vidéos. La racine et ces pages n’ont pas redirigé vers un hôte tiers, demandé d’identifiants hors fournisseur, lancé de téléchargement exécutable ou d’archive, ni exposé de payload malware. Les déclarations sur les contrôles d’URL, limites, Turnstile et signalements sont celles de l’opérateur et des contrôles visibles, pas une preuve indépendante pour chaque objet.
-
Statut HTTP
200 - Élément de page The public interface offers URL shortening and file, image, and video sharing.
- Élément de page The security page describes URL checks, creation rate limits, Turnstile, and an abuse-report address.
- Observation de l’analyste No unrelated redirect, non-provider credential request, executable or archive download, or malware payload was observed on the reviewed root and public information pages.
28 codes courts exacts issus de sources publiques, captures historiques ou recherches exactes ont été testés directement avec des profils bureau, mobile, crawler et examen Gridinsoft. Tous renvoient actuellement la même réponse GlaCat HTTP 404 sans en-tête Location. Aucun n’expose actuellement redirection, récepteur d’identifiants, fichier téléchargeable, payload malware ou hash. Cela confirme la suppression ou l’expiration des objets connus, sans énumérer tous les codes et fichiers privés ou non indexés.
-
Statut HTTP
404 - Observation de l’analyste All 28 known codes returned HTTP 404 without a Location header across five request profiles.
- Observation de l’analyste Checked codes: /uGB03mp, /uJzoyJ3, /uL39GYn, /u2X8WA2, /uvfJCpg, /usyZb2i, /uE1z7vD, /u8tpyYn, /uE22eyb, /uMSx1nw, /uI3qoMN, /uBBwrod, /uFtOVeI, /unIgFpC, /ufmkyoE, /uCoW7sC, /uymMmVo, /uxAXjBn, /uDLa5I1, /uOClpWB, /uSzCJEJ, /u3WDt8h, /ubNU3fL, /uGC3Kcu, /uZcXIvH, /uSrlY37, /ukhx9LJ, and /uCvBJmF.
- Observation de l’analyste A synthetic nonexistent code also returned the same HTTP 404 response and no redirect.
Des captures publiques urlscan de 2026 ont conservé des codes GlaCat exacts renvoyant HTTP 302 vers des hôtes tiers et des chemins évoquant des paiements ou des marques. Les destinations représentatives étaient mdmh-pinebluff.com, rngtechindia.com, eurobank.s-host.net, eopyy.s-host.net, bingo-cafe.com, bingo-kaffee.com, bingo-coffee.com et crowhurst.com.au. Les pages finales disponibles montraient un blocage de bot d’hébergement ou HTTP 404, pas un formulaire d’identifiants ni une livraison de malware. Il s’agit d’une preuve reproductible d’abus historique par objet, mais pas d’un payload de phishing, récepteur, fichier malware ou hash précis; les codes renvoient désormais HTTP 404.
- URL de l’artefact public https://urlscan.io/result/019d6d43-f5b0-73cc-81d6-5500caed9423/
-
Destination de redirection
https://mdmh-pinebluff.com/r/50ooO3O7 -
Destination de redirection
https://rngtechindia.com/pay/pLF9LD52 -
Destination de redirection
https://eurobank.s-host.net/KQxXmItm -
Destination de redirection
https://eopyy.s-host.net/pay/BjQ21x6L -
Destination de redirection
https://bingo-cafe.com/QOQpz2xb - Observation de l’analyste The preserved scans demonstrate historical exact short-link redirects to unrelated hosts, while the available final-page captures showed a bot block or HTTP 404 and did not expose a credential receiver, malware payload, file, or hash.
L’hôte exact soumis et le parent enregistrable sont le même apex glacat.com. urlscan signalait 2 741 scans publics et fournissait des preuves historiques de redirections exactes; les résultats récents concernaient quelques codes désactivés et n’avaient pas de verdict malveillant urlscan. OTX conservait 16 associations de pulses PhishDestroy et dix observations d’URL pour l’apex; www.glacat.com n’avait pas de réponse DNS. Les instantanés actuels d’URLhaus, OpenPhish, Phishing.Database, ThreatFox et du flux actif PhishDestroy n’avaient aucune correspondance exacte.
- URL de l’artefact public https://urlscan.io/domain/glacat.com
- URL de l’artefact public https://otx.alienvault.com/indicator/domain/glacat.com
- URL de l’artefact public https://web.archive.org/web/*/glacat.com/*
- Observation de l’analyste urlscan reported 2,741 public scans; OTX retained 16 PhishDestroy-related pulse associations and 10 URL observations.
- Observation de l’analyste The current public URLhaus, OpenPhish, Phishing.Database, ThreatFox, and PhishDestroy active-feed snapshots contained no exact glacat.com match.
- Observation de l’analyste Exact-host and parent-domain OSINT refer to the same glacat.com apex; www.glacat.com did not resolve.
Wayback renvoyait 114 enregistrements regroupés pour l’apex et 218 enregistrements wildcard. Une capture racine de 2021 appartenait à un ancien cycle de domaine parqué; celles de 2024 et après présentaient GlaCat. Un code exact archivé en 2024 donnait une réponse structurée introuvable, sans redirection. L’archive ne conservait pas de formulaire d’identifiants, fichier malware, payload ou hash exact sur l’apex, mais sa couverture est finie et n’énumère pas les liens ou fichiers privés, supprimés ou non enregistrés.
- URL de l’artefact public https://web.archive.org/web/*/glacat.com/*
- Observation de l’analyste Wayback returned 114 collapsed apex records and 218 wildcard records.
- Observation de l’analyste The 2021 root was parked under an earlier lifecycle; snapshots from 2024 onward presented the GlaCat service.
- Observation de l’analyste The archived exact path /uBBwrod returned a structured not-found response with no redirect destination.
L’instantané externe actuel conservait treize résultats malveillants et un suspect. Les moteurs défavorables utilisaient des listes noires de domaine et des étiquettes phishing, malware, malveillant ou suspect; Avira, Norton et Bitdefender conservaient des alertes séparées. Les entrées disponibles ne nommaient pas l’URL active exacte, réponse, récepteur, fichier, payload ou hash à l’origine de l’étiquette. Elles documentent un désaccord de réputation et un contexte historique, pas un objet nuisible actuel reproductible.
- Élément de page External snapshot: 13 malicious and 1 suspicious domain-level results.
- Observation de l’analyste The adverse engines used blacklist methods and did not name an exact currently active glacat.com URL, response, file, payload, receiver, or hash.
- Observation de l’analyste Domain-level blacklist categories are distinct from a captured exact URL with observable harmful behavior.
glacat.com est un espace public contrôlé par les utilisateurs pour liens courts et fichiers. La racine propose la création, mais aucun répertoire complet des codes et fichiers actifs, privés, supprimés ou futurs. 28 codes publics exacts ont été trouvés et examinés, mais l’espace matériel n’est pas énumérable indépendamment. Un échantillon fini propre et des contrôles déclarés ne permettent pas une certification Safe du domaine entier. Tout futur constat doit examiner le lien ou objet exact et sa destination ou son contenu visible.
- Élément de page The root exposes public URL-shortening and file-sharing creation interfaces but no complete object directory.
- Observation de l’analyste Twenty-eight known public codes were reviewed, but the complete current, private, deleted, and future namespace was not publicly enumerable.
- Observation de l’analyste A domain-wide Safe verdict cannot be inferred from a clean root or a finite set of disabled user-controlled objects.
Périmètre et limites
- L’hôte exact soumis est le parent enregistrable; l’OSINT de l’hôte et du parent concerne le même apex glacat.com. L’alias www inexistant a été vérifié séparément.
- L’examen couvrait le résultat Gridinsoft récent, la racine et sept pages publiques, 28 codes exacts, des profils bureau, mobile, crawler et examen, DNS, TLS, renseignements URL et menaces, flux actifs, captures historiques et archives.
- L’espace complet actuel, privé, non indexé, supprimé et futur des codes et fichiers n’est pas publiquement énumérable. 28 objets connus ont été examinés; aucune affirmation n’est faite sur les objets non observés.
- Les données historiques urlscan conservaient des redirections vers des hôtes tiers, mais les captures finales disponibles montraient un blocage de bot ou HTTP 404. Nous n’affirmons donc pas avoir capturé un récepteur d’identifiants, fichier malware, payload ou hash précis.
- Les déclarations de sécurité, limites, Turnstile et signalement ont été observées comme affirmations de l’opérateur et contrôles visibles; leur efficacité pour chaque objet n’a pas été vérifiée indépendamment.
- Le contenu conditionnel, géographique, lié au compte, à la langue, au referrer, à l’appareil ou au temps peut différer hors des profils et lieux examinés.
- La recherche publique, urlscan, OTX, les archives, flux et index sandbox sont finis. L’absence de correspondance active ne prouve pas l’inexistence d’un objet historique ou non indexé nuisible.
- Les données historiques de renseignement sur les menaces et de certificats sont incomplètes ; leurs lacunes ne prouvent pas la sécurité.
- Les étiquettes externes de listes noires et de renseignement restent un contexte contrôlé indépendamment. Elles n’équivalent pas à une URL ou un échantillon malveillant actuel reproductible et n’ont pas déterminé le verdict Gridinsoft.
- Le verdict ne certifie pas chaque lien ou fichier actuel ou futur comme sûr et ne garantit pas l’absence de changement de contenu ou destination.


Aidez à protéger les autres en partageant cette page sur les réseaux sociaux ! Plus il y a de personnes informées au sujet de glacat.com, moins elles risquent de tromper quelqu'un. Aidez les autres à évaluer glacat.com en partageant cette page sur les réseaux sociaux !